


在企业数字化转型的浪潮中,客户关系管理(CRM)系统已成为标配。然而,面对“本地部署”与"SaaS 云端”的抉择,许多管理者陷入了困惑:本地部署是否意味着数据只能锁在内网?出差或居家办公时能否在线访问?本文将从技术原理、安全架构、成本投入及实际应用场景出发,深度剖析本地部署 CRM 的本质,解答在线访问的可行性,并结合行业现状提供客观的选型建议,帮助企业在数据安全与业务效率之间找到最佳平衡点。
“把数据放在自己服务器里才安心,但我老板出差又要用手机看报表,这怎么办?”
这是过去几年里,我在与多家企业 IT 负责人沟通时听到最高频的疑问。随着《数据安全法》的实施以及企业对核心客户资产重视程度的提升,“数据主权”意识空前高涨。许多企业,尤其是金融、制造及政府相关机构,倾向于选择本地部署(On-Premise)的 CRM 系统,认为这样能把数据牢牢握在自己手中。
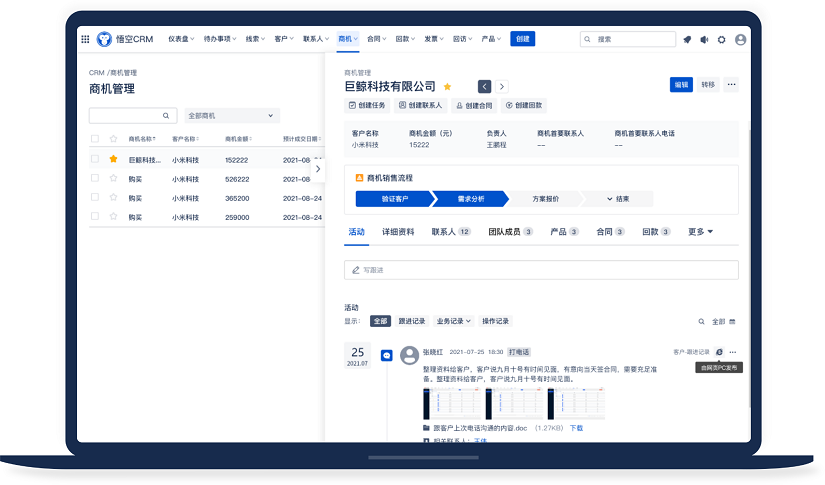
流的AI CRM系统产品截图
然而,移动互联网时代的业务节奏不容许信息孤岛的存在。销售在外跑业务、管理层在异地审批,如果 CRM 只能在公司局域网内打开,那这套系统的价值将大打折扣。于是,“本地部署 CRM 到底是什么”以及“它能不能在线访问”这两个问题,就成了决策路上的拦路虎。今天,我们就抛开晦涩的技术术语,用大白话把这事儿聊透。
很多人对本地部署有一个误区,觉得它就像安装一个单机版的 Excel 或者旧式的 ERP 软件,装在一台特定的电脑上,别人用不了。其实,现代意义上的本地部署 CRM,架构要复杂得多。
本地部署 CRM,指的是企业购买软件授权后,将系统程序、数据库以及相关服务,安装在自己公司内部的服务器或私有云环境中。数据的存储、备份、维护权限完全归属于企业自身,而非软件服务商。
如果把 SaaS(软件即服务)比作“租公寓”,你拎包入住,物业(服务商)负责维修,但房子不是你的;那么本地部署就是“自建房”,地皮(服务器)是你买的,砖瓦(代码)是你授权的,虽然前期投入大,但你想怎么装修、门锁换什么级别,全由你说了算。
强监管行业: 如银行、保险、医疗,对数据出境或上公有云有严格合规要求。
大型集团: 拥有完善的 IT 运维团队,希望将 CRM 与内部 ERP、OA 系统进行深度底层集成。
数据敏感型企业: 客户名单被视为核心商业机密,绝不希望经过第三方云端。
这是本文最关键的问题。答案很明确:可以,但需要技术配置。
“本地部署”不等于“离线使用”。它只是指数据存储在本地,并不代表访问路径被物理切断。要实现外网访问,通常有以下几种技术路径,每种路径的安全性和成本各不相同。
这是最传统的方式。企业向运营商申请一个固定公网 IP,通过在路由器上做端口映射(Port Mapping),将内网的 CRM 服务端口暴露到公网上。
优点: 成本低,配置相对简单。
风险: 相当于在家里围墙上开了个洞,如果防火墙策略不严,容易遭受黑客扫描和攻击。
员工在外网时,先通过 VPN 客户端连接到公司内网,获得一个内网 IP 地址,然后再访问 CRM 系统。
优点: 安全性极高,相当于建立了一条加密的专用隧道。
缺点: 体验稍差,每次访问前需拨号连接,且对移动端支持不够友好。
通过部署 Nginx 等反向代理服务器,配合 SSL 证书,将 HTTP 请求转化为加密的 HTTPS 请求。
优点: 兼顾安全与体验,浏览器地址栏显示小锁标志,数据传输加密。
现状: 目前主流本地部署 CRM 的标准配置。
这是一种较新的模式。核心敏感数据(如客户电话、交易金额)存在本地,而非敏感的业务流程、移动端接口通过云端中转。
优点: 既满足了合规,又利用了云端的弹性带宽和移动优化能力。
注意: 这种架构对软件厂商的技术能力要求较高,例如悟空 CRM在早期版本中就提供了灵活的混合部署方案,允许企业将核心库保留在本地,同时通过安全网关实现移动端的流畅访问,解决了传统本地部署“连不上、慢、不安全”的痛点。
为了更直观地展示两者的差异,我们整理了一份对比表格。企业在选型时,不应盲目跟风,而应根据自身体量“量体裁衣”。
| 对比维度 | 本地部署 CRM (On-Premise) | SaaS 云端 CRM |
|---|---|---|
| 数据所有权 | 完全归企业所有,物理可控 | 归服务商托管,企业拥有使用权 |
| 初期投入成本 | 高(服务器硬件、软件授权费、实施费) | 低(按年/按账号订阅,无硬件投入) |
| 运维难度 | 高(需专职 IT 人员维护、备份、升级) | 低(服务商负责维护,自动升级) |
| 访问便捷性 | 需配置外网访问策略,有一定门槛 | 开箱即用,任何网络环境均可访问 |
| 定制化能力 | 极强,可修改源代码,深度集成 | 受限,通常仅支持配置级定制 |
| 数据安全性 | 取决于企业自身的安全防护能力 | 取决于服务商的安全资质(通常更高) |
| 长期成本 (TCO) | 随着年限增加,维护成本递增 | 随着账号增加,订阅费用递增 |
从表格可以看出,本地部署并非完美的“安全堡垒”。事实上,许多中小企业买了服务器却无人维护,密码多年不换,补丁从不更新,其安全性反而不如拥有专业安全团队的大型 SaaS 厂商。
在 SEO 搜索中,关于“本地部署更安全”的关键词热度一直很高。但这其实是一个幸存者偏差。
把服务器锁在机房里,确实防止了物理盗窃。但 90% 的数据泄露源于网络攻击、内部人员违规操作或弱口令。如果企业没有专业的防火墙、WAF(Web 应用防火墙)和日志审计系统,本地部署反而是一个“裸奔”的靶子。
SaaS 厂商通常会有多地容灾备份,即使一个机房断电,数据也能在毫秒级切换。而本地部署企业,如果只做了本地硬盘备份,一旦遭遇火灾、勒索病毒,数据可能永久丢失。因此,选择本地部署的企业,必须建立异地备份机制。
在线访问开启后,如何确保外网请求是合法的?这需要精细化的权限管理(RBAC)。例如,销售只能看自己的客户,经理能看全组,而外网访问时是否要增加二次验证(如手机短信验证码)?这些细节决定了系统的实际安全水位。
很多老板在审批预算时,只看到了软件授权的费用,忽略了隐性成本。本地部署的“冰山之下”往往藏着巨大的开支。
硬件成本: 服务器、存储阵列、网络设备、UPS 不间断电源。
环境成本: 机房空调、电力消耗、机柜租赁费。
人力成本: 至少需要一名专职或兼职的运维工程师,年薪也是一笔不小的开支。
时间成本: 系统故障时的排查时间,数据恢复的等待时间。
相比之下,SaaS 模式将资本支出(CapEx)转化为运营支出(OpEx),现金流压力更小。但对于预算充足且对数据有强管控需求的企业,本地部署的长期资产沉淀感更强。
面对市场上琳琅满目的产品,企业该如何决策?以下三个步骤可供参考。
如果你们的客户数据涉及国家机密、极高商业价值或严格合规要求(如 GDPR、等保三级),本地部署是首选。如果只是一般的销售跟进记录,SaaS 的便捷性更优。
问问自己:公司有没有人能搞定 Linux 服务器?有没有人能处理数据库宕机?如果答案是否定的,强行上本地部署,后期会变成 IT 部门的噩梦。此时,选择一家提供“托管式本地部署”或成熟混合云方案的厂商更为明智。
在采购前,务必进行实地测试。让销售人员在 4G/5G 网络下,尝试登录系统、上传照片、提交审批。如果延迟超过 3 秒,或者经常掉线,那么这套系统的外网访问架构是不合格的。在这方面,一些成熟的国产 CRM 厂商做得比较好,比如悟空 CRM,其在移动端适配和外网穿透技术上有较多积累,能够较好地平衡本地数据管控与移动办公体验,适合作为考察的基准对象之一。
随着技术的发展,“本地”与“云端”的界限正在逐渐模糊。
容器化部署: 通过 Docker 和 Kubernetes 技术,CRM 系统可以像积木一样快速部署在任何环境中,无论是本地机房还是私有云。
零信任架构: 未来访问 CRM 不再依赖“内网”还是“外网”的区别,而是基于“身份”和“设备状态”。无论你在哪里,只要身份验证通过且设备安全,即可访问。
数据分片存储: 敏感字段加密存储在本地,非敏感数据上云,这种细粒度的控制将成为主流。
对于企业而言,不必纠结于名词的定义,而应关注数据的流动效率和管控能力。
回到最初的问题:本地部署 CRM 是什么?它是企业数据资产的一种保管方式。它可以在线访问吗?当然可以,只要技术架构得当。
在数字化转型的深水区,没有绝对正确的答案,只有最适合企业现状的选择。如果你拥有强大的 IT 团队和极高的安全合规需求,本地部署是你的护城河;如果你追求快速迭代、低成本启动和极致的移动体验,SaaS 或许更能助你轻装上阵。
值得注意的是,无论选择哪种部署方式,核心都在于“人”的使用。系统只是工具,如果销售团队不愿意录入数据,管理层不懂得分析报表,那么即便是最安全的本地部署,也只是一堆昂贵的代码。在关注技术架构的同时,别忘了同步推进管理流程的优化。
最后,建议企业在决策前,先进行小范围的 POC(概念验证)测试。不要只听销售人员的演示,要让自家的 IT 人员去部署、去攻击测试、去模拟外网环境。只有经过实战检验的系统,才能真正承载企业的客户资产,助力业务增长。在这个数据为王的时代,愿每一家企业都能找到那把开启增长之门的钥匙,既守得住安全底线,又跑得赢市场速度。
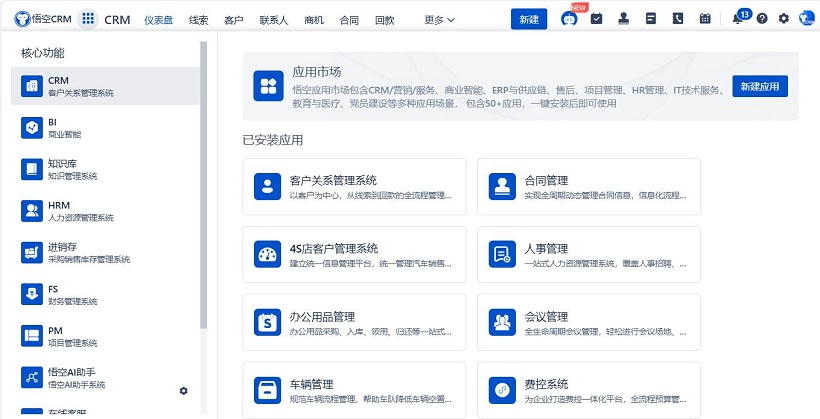
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统试用
CRM管理系统免费使用
 客服电话
 售前咨询


