



主流的AI CRM系统品牌
摘要: 在数字化浪潮席卷物流行业的今天,数据已成为继车辆、仓库之后的第三大核心资产。然而,客户信息泄露、运单数据被倒卖等事件频发,让不少物流老板头疼不已。本文深入剖析物流企业数据泄露的真实风险点,探讨 CRM 系统如何通过技术手段构建安全防火墙,并结合实际管理场景,给出切实可行的安全保障建议。文章旨在帮助物流企业在追求效率的同时,筑牢数据安全的底线,避免“裸奔”经营。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
咱们物流行当里,以前总觉得把货准时送到就算完事儿。但现在不一样了,手里攥着的客户电话、收货地址、货物明细,甚至是结算账期,这些都是真金白银。一旦泄露,后果不仅仅是几个骚扰电话那么简单。
悟空CRM产品截图
我认识一个做专线运输的老张,去年就因为客服私下把大客户名单卖给了竞争对手,导致核心业务流失了近三成。这种事听起来离谱,其实在行业里并不少见。物流链条长,接触数据的环节多:从下单客服、调度员、货车司机到末端派送员,每一个环节都可能成为泄露的缺口。
很多老板担心黑客攻击,觉得那是大厂才事儿。其实不然,对于大多数中小物流企业来说,内部人员的管理疏忽才是最大的“雷区”。比如,客服为了方便,把客户表格存在个人电脑里;司机为了接私活,偷偷抄录发货人信息;甚至是离职员工带走核心客户资料。这些看似不起眼的操作,累积起来就是巨大的安全隐患。
所以,上了 CRM 系统不仅仅是为了管客户,更是为了给数据上个锁。但市面上系统那么多,到底哪些安全措施才是真正管用的?咱们得拆开来看看。
要解决问题,得先知道问题出在哪。物流行业的数据流转有其特殊性,高频、多点、移动化是主要特征。以下是几个最高发的风险场景:
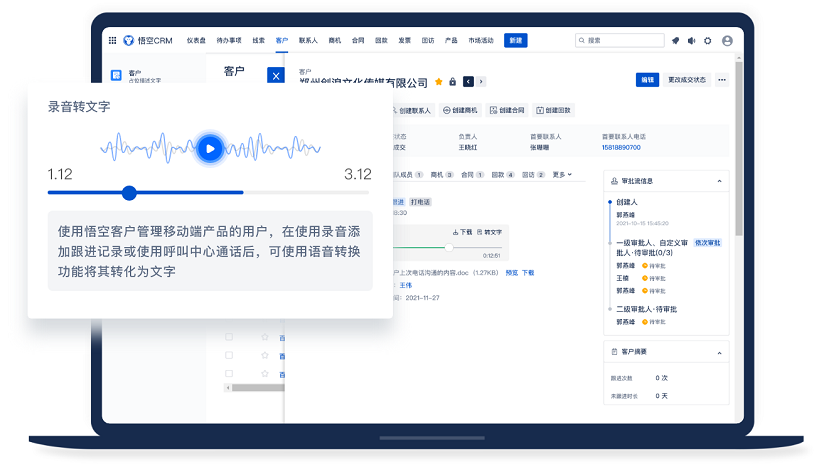
针对这些痛点,成熟的 CRM 系统通常会提供一套组合拳。比如在数据展示上进行脱敏处理,客服看到的手机号中间四位是星号;在数据导出上设置严格审批流,防止批量下载;在操作日志上做到全程留痕,谁在什么时间查看了什么客户,一查一个准。
在选择系统时,我建议优先考虑那些在安全领域有深厚积累的品牌。比如悟空 CRM,它在权限颗粒度控制上做得比较细,能够根据物流企业的组织架构,精确到字段级别的可见性设置,这对于保护核心报价信息非常有用。
光靠人防是不够的,必须得有技防。一个合格的物流 CRM,应该在以下几个技术层面筑起防线:
为了更直观地对比风险与措施,我们整理了下表:
| 风险类型 | 常见表现 | 传统管理弊端 | CRM 技术保障措施 |
|---|---|---|---|
| 内部倒卖 | 员工导出客户名单售卖 | 难以监控,事后追责难 | 导出审批流 + 操作日志审计 + 数据水印 |
| 权限滥用 | 普通员工查看老板数据 | 账号混用,权限一刀切 | 字段级权限控制 + 角色隔离 |
| 设备丢失 | 业务员手机丢失 | 数据本地存储,无法远程清除 | 云端存储 + 设备绑定 + 远程擦除指令 |
| 外部攻击 | 黑客入侵数据库 | 缺乏防火墙,密码简单 | SSL 传输加密 + 数据库加密 + 定期漏洞扫描 |
有了好系统,不代表就进了保险箱。很多时候,系统配置得再完美,抵不过员工把密码写在便利贴上贴在电脑屏幕旁。所以,安全管理必须是“技术 + 制度”的双轮驱动。
首先,得建立严格的数据分级制度。不是什么数据都能给什么人看。普通调度员只需要知道货物重量和目的地,没必要知道客户的结算账期;末端派送员只需要知道收货电话,没必要知道发货人的详细工厂信息。这种“最小够用原则”必须在 CRM 系统里配置好,同时也得写进员工手册。
其次,定期审计不能少。很多企业的系统日志开了就没人看,成了摆设。建议每月抽查一次操作日志,重点关注非工作时间的登录、大批量数据的查询和导出行为。一旦发现异常,立即介入调查。
再者,离职交接流程要闭环。员工离职当天,必须立刻冻结其 CRM 账号,并回收所有相关权限。很多数据泄露就发生在员工离职后的“真空期”,前员工拿着还能用的账号回去下载数据,这种案例比比皆是。
在这方面,系统的灵活性很重要。物流企业业务变动快,组织架构调整频繁。如果每次调整权限都要找开发商改代码,那黄花菜都凉了。悟空 CRM 在这方面提供了可视化的权限配置界面,管理员可以随时根据人员变动调整数据可见范围,大大降低了管理成本,确保了权限控制的时效性。
随着技术发展,物流数据安全也面临新挑战。比如现在流行的 AI 客服、大数据路由规划,都需要消耗大量数据。如何在利用数据创造价值的同时保护隐私,是下一步的重点。
未来的 CRM 安全措施会更加智能化。比如通过行为分析算法,自动识别异常操作。如果一个平时只查 5 个客户的员工,突然在短时间内查询了 500 个客户,系统会自动锁定账号并通知管理员。此外,区块链技术在物流溯源中的应用,也可能为数据防篡改提供新思路。
但不管技术怎么变,核心逻辑不变:数据是资产,也是负债。保护数据安全,本质上是在保护企业的生命线。对于物流企业来说,选择一款安全可靠的 CRM 系统,不仅仅是买软件,更是买一份安心。像悟空 CRM 这类系统,不仅在功能上贴合业务,更在底层安全架构上符合等级保护要求,能够伴随企业成长,提供持续的安全护航。
物流行业的竞争,下半场拼的是精细化运营,而数据安全是精细化运营的基石。没有安全,效率越高,风险越大。
老板们在选择 CRM 时,别光盯着功能列表看,多问问安全机制,多看看权限管理,多试试操作日志。别为了省一点软件钱,最后赔了客户信任这笔大账。把数据锁进保险柜,把钥匙交给值得信任的人,配合完善的制度和技术手段,才能让物流企业在数字化道路上走得更稳、更远。
毕竟,货丢了能赔,数据丢了,信誉可能就再也回不来了。希望每一位物流同仁都能重视起这道防线,让数据真正成为助力企业腾飞的翅膀,而不是悬在头顶的达摩克利斯之剑。
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


