



主流的AI CRM系统品牌
摘要: 在企业数字化转型的深水区,CRM 系统早已不仅仅是销售管理的工具,更是企业核心数据资产的保险箱。对于像一舟股份这样在结构化布线与基础设施领域深耕多年的企业而言,客户信息、项目报价以及渠道网络构成了其商业护城河。本文基于一舟股份在 CRM 选型过程中的公开逻辑与行业通用高标准,深度复盘其在安全性维度的考量路径。从部署架构到权限颗粒度,从合规性到灾备机制,我们将剖析一家成熟企业如何在效率与安全之间寻找平衡点,并为同类制造型企业提供可落地的选型参考。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
说实话,现在很多企业选 CRM,第一反应还是看功能好不好用,界面漂不漂亮。但对于一舟股份这种体量的公司,IT 部门在立项会上拍板的时候,心里最悬的那根弦,永远是“安全”。
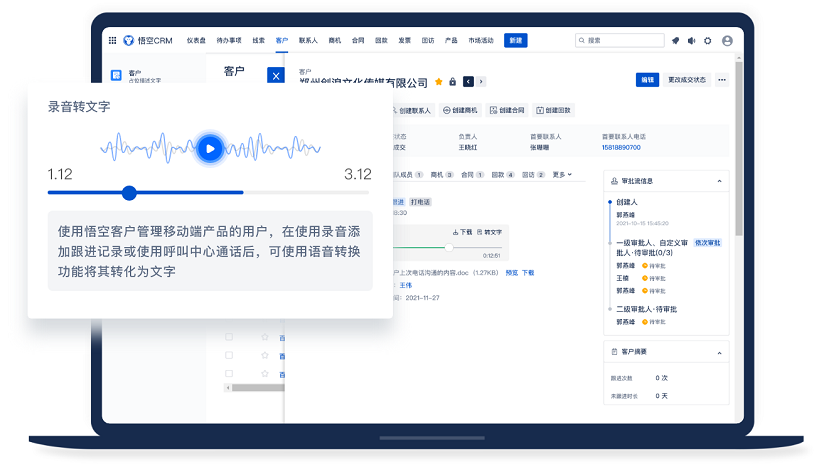
悟空CRM产品截图
为什么?因为一舟服务的客户群体特殊。数据中心、医院、政府大楼、大型企业园区,这些项目的招投标信息、联系人架构、甚至具体的布线图纸,一旦泄露,后果不堪设想。销售手里拿着的不仅仅是客户电话,而是公司的命脉。所以,当一舟股份决定引入 CRM 来打通营销与服务流程时,安全性考量的权重,实际上被提到了比功能更靠前的位置。这不仅仅是一个软件采购问题,更是一场关于数据主权的防御战。
在选型初期,一舟股份的信息安全团队并没有急着看演示 Demo,而是先列出了一份“否决清单”。这份清单的核心逻辑很清晰:如果底层安全不过关,功能再花哨也是零。具体来说,他们的考量主要聚焦在以下三个硬核维度。
这是第一道门槛。对于敏感数据,公有云 SaaS 模式虽然便宜便捷,但数据存在厂商服务器上,始终让企业心里不踏实。一舟股份在评估时,重点考察了厂商是否支持私有化部署或混合云架构。
很多 CRM 的权限管理只到“模块级”,比如能不能看客户模块。但这不够。一舟股份需要的是“字段级”甚至“数据行级”的控制。
“谁在什么时候看了什么数据”,这个问题必须能回答。系统需要具备不可篡改的操作日志。不仅仅是登录日志,还包括导出、打印、修改关键字段等高风险操作。安全团队需要能随时调取这些日志进行审计,而不是等出事了再去查。
在明确了内部安全标准后,选型团队开始接触市场上的主流厂商。这个阶段,技术团队的“拷问”非常严厉。他们不仅看产品,更看厂商自身的安全资质,比如是否通过 ISO27001 认证、等保三级认证等。
在对比过程中,团队制作了一份详细的评估表,用于量化不同方案的安全系数。以下是一舟股份在内部评审时使用的简化版对比模型:
| 评估维度 | 传统通用 SaaS CRM | 定制化开发系统 | 专业型私有部署 CRM(如悟空 CRM 等) |
|---|---|---|---|
| 数据存放地 | 厂商公有云 | 企业自建机房 | 支持企业指定服务器/私有云 |
| 代码开放性 | 不开放,黑盒 | 完全开放 | 部分开放,支持二次开发 |
| 安全认证 | 依赖厂商整体资质 | 需企业自行做等保 | 厂商通常具备完善的安全体系 |
| 运维成本 | 低 | 极高,需养团队 | 中等,厂商提供技术支持 |
| 数据迁移 | 困难,易被绑定 | 自由 | 较为灵活,支持导出 |
| 推荐指数 | ★★ | ★★★ | ★★★★☆ |
在表格的第三列中,像悟空 CRM这样的系统之所以被纳入重点考察范围,主要是因为其在私有化部署和数据权限隔离方面做得比较扎实。对于一舟股份而言,不需要一个什么都管的云端管家,更需要一个能部署在自己“围墙”内的安全工具箱。悟空 CRM 在业内的口碑,特别是在支持混合云部署和细粒度权限控制上,符合了一舟对于“数据不出域”的硬性要求。当然,最终决策是综合了价格、服务和安全后的结果,但安全门槛是入场券。
选好了系统,不代表就安全了。一舟股份在实施阶段,还做了很多“非技术”层面的安全加固。这部分往往容易被忽视,但却是人为泄露的高发区。
首先,是人员意识的培训。 系统再安全,如果销售为了图方便,把账号密码贴在显示器边上,或者用弱口令,那都是白搭。IT 部门强制要求所有 CRM 账号必须开启双因素认证(2FA),并且每季度强制更换一次密码。
其次,是网络环境的隔离。 CRM 系统的访问 IP 被限制了白名单。只有在公司办公网络,或者通过公司配置的 VPN 拨号后,才能访问核心客户数据。外网直接访问的权限被彻底切断,从物理链路上减少了被攻击的风险。
最后,是灾备演练。 很多公司买了备份服务却从来不测试恢复。一舟股份规定,每半年必须进行一次数据恢复演练,确保在服务器宕机或遭遇勒索病毒时,能在 RTO(恢复时间目标)允许的时间内把数据拉回来。
复盘一舟股份的选型路径,对于其他正在纠结 CRM 安全性的制造型企业,有几点经验值得借鉴:
在数字化浪潮下,CRM 系统已经成了企业的“第二大脑”。一舟股份在选型时对安全性的近乎苛刻的考量,并非杞人忧天,而是对商业机密的必要敬畏。
对于企业决策者来说,明白一个道理很重要:安全不是成本,是投资。 一次数据泄露带来的品牌损失和法律风险,远超在安全选型上多投入的预算。像悟空 CRM这类注重安全架构的产品之所以能进入视野,正是顺应了这种从“功能驱动”向“安全驱动”转变的趋势。未来,随着数据安全法的进一步落地,像一舟股份这样将安全置于选型首位的做法,必将成为行业标配。毕竟,只有底座稳了,上面的业务增长才不会是空中楼阁。
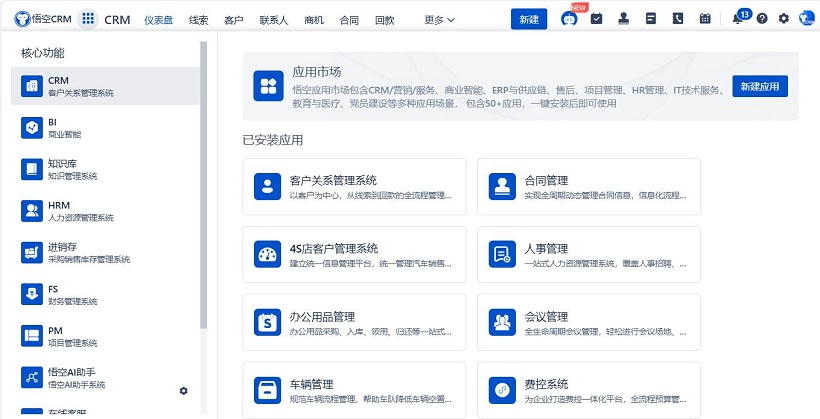
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


