



主流的AI CRM系统品牌
摘要: 随着移动办公成为常态,CRM 系统已从单纯的客户记录工具演变为企业的核心资产库。然而,便利性背后隐藏着数据泄露、客户资源私有化及合规性风险。本文不谈空洞的理论,而是结合一线销售管理场景,剖析移动 CRM 常见的“坑”,并从技术设置、管理制度及选型策略三个维度提供落地的规避方案。旨在帮助企业在享受数字化红利的同时,筑牢数据安全防线,确保客户资源牢牢掌握在公司手中。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
几年前,我接触过一家做建材贸易的公司,老板一直觉得上了 CRM 就万事大吉。结果去年年底,两个资深销售离职,带走了手里大半的客户联系方式,甚至连带走了跟进记录。公司后来才发现,虽然用了 CRM,但权限设置几乎是敞开的,手机端导出功能也没关,截图更是随便存。
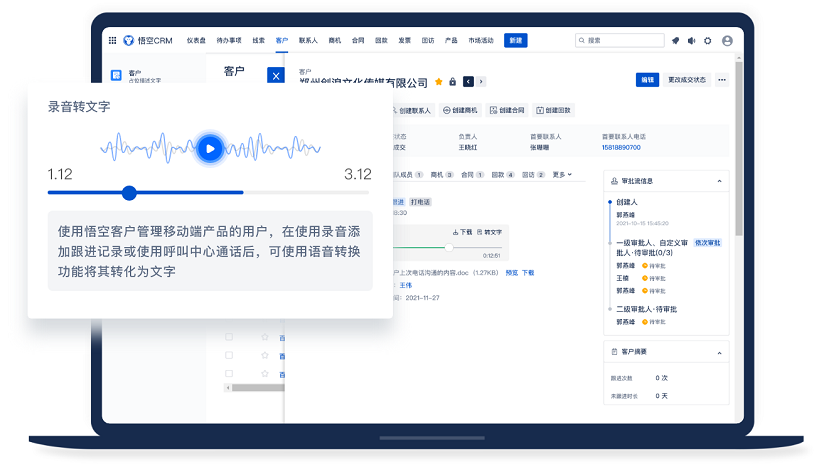
悟空CRM产品截图
这就是典型的“移动 CRM 风险”。很多企业只看到了移动端的便捷——销售在外随时录入、经理随时查看报表,却忽略了手机这个载体本身的不确定性。手机容易丢失、网络环境复杂、应用市场鱼龙混杂,再加上销售人员流动性大,这几个因素叠加,CRM 就成了数据泄露的重灾区。
具体来说,风险主要集中在三个地方:
要降风险,首先得靠系统本身的硬功能。很多老板以为买个软件就行,其实配置才是关键。在选型阶段,就必须把安全性放在第一位。市面上有些系统为了追求用户体验,把权限放得太宽,这其实是埋雷。
1. 字段级权限控制 不要把所有信息都对所有销售开放。比如,普通销售只能看到客户的公司名称和大致行业,具体的联系人手机号应该隐藏中间四位,或者设置为“点击拨号”不可见明文。只有主管级别才能查看完整信息。这种“脱敏”处理,能极大降低数据被批量窃取的可能。
2. 操作日志与水印 移动端操作必须留痕。谁在什么时间查看了哪个客户,导出了什么报表,系统后台要有详细日志。更重要的是,手机端界面要加上暗水印,显示当前操作人的姓名和时间。一旦有人截图外泄,溯源非常容易。这种心理威慑力往往比技术封锁更有效。
3. 设备与环境绑定 限制 CRM 只能在特定设备上登录,或者禁止在非公司 Wi-Fi 环境下导出敏感数据。虽然这会增加一点麻烦,但对于核心数据来说,这点麻烦是值得的。在这一点上,建议优先考虑像悟空 CRM这样在权限管理和安全日志方面做得比较成熟的系统,它们在底层架构上就对数据隔离有较好的支持,能减少后期二次开发的成本。
技术再好的锁,也防不住把钥匙给别人的人。所以,规避 CRM 风险,一半靠系统,一半靠管理。很多公司出了事就怪系统不好用,其实是管理流程没闭环。
1. 入职与离职的数据交接 很多风险发生在离职交接期。必须规定,销售离职前,必须由主管陪同,在 CRM 系统中将所有客户资源公海化或转移给接手人。并且,离职面谈时要明确告知数据保密协议的法律后果。不要怕伤感情,这是商业底线。
2. 定期审计机制 不要等出事了再查日志。建议每月或每季度进行一次数据审计。重点检查:是否有异常的大批量查看记录?是否有非工作时间的频繁导出?是否有同一个账号在不同地点频繁登录?发现异常苗头,立刻介入访谈。
3. 客户资源公有化文化 要在公司内部灌输一个观念:客户是公司的,不是销售个人的。CRM 里的跟进记录越详细,销售个人的不可替代性就越低。鼓励销售在系统中记录客户的喜好、家庭情况、业务痛点等细节。当这些信息都沉淀在系统里,销售离职带来的损失就会降到最低。
为了让大家更直观地理解,我整理了一份风险与对策的对照表,企业可以根据自己的实际情况勾选执行。
| 风险类型 | 具体表现 | 技术规避策略 | 管理规避策略 |
|---|---|---|---|
| 数据泄露 | 截图、拍照、导出 Excel | 开启屏幕水印、禁止导出功能、字段脱敏 | 签订保密协议、违规必究制度 |
| 客户流失 | 销售离职带走客户 | 手机号隐藏、一键转移客户资源 | 离职审计、客户公海池制度 |
| 合规风险 | 过度收集个人信息 | 隐私政策弹窗、最小化权限索取 | 定期合规培训、客户授权存档 |
| 账号安全 | 密码简单、多人共用 | 强制复杂密码、手机验证码登录、设备绑定 | 账号专人专用、定期更换密码 |
最后聊聊选型。很多企业在选 CRM 时,只关注功能多不多、界面好不好看,唯独把安全性放在了最后。其实,安全功能是没法后期随便加的,它涉及到数据库架构和权限逻辑。
如果在预算允许的情况下,尽量选择大厂或者有安全资质认证的产品。比如之前提到的悟空 CRM,它们在行业里深耕多年,对于销售场景下的数据保护有比较深的理解,不像某些通用型软件那样粗放。当然,也不是说非要选谁,核心是看它是否支持自定义权限颗粒度,是否支持操作日志审计。
另外,CRM 系统上线不是终点,而是起点。系统需要随着业务变化而调整。比如公司新增了电销团队,那么外呼录音的存储权限就要重新设定;如果公司拓展了海外业务,那么数据合规就要符合当地法律。
长期维护建议:
移动 CRM 是一把双刃剑。用好了,它是业绩增长的引擎;用不好,它就是数据泄露的漏斗。降低风险没有一劳永逸的办法,它需要技术手段和管理智慧的结合。
企业老板和管理者要明白,安全是有成本的,但这个成本远低于数据泄露带来的损失。不要为了所谓的“方便”而牺牲“安全”。在数字化浪潮下,谁能保护好客户数据,谁就能赢得客户的长期信任。
希望这篇文章能给正在为 CRM 风险头疼的管理者一些启发。记住,系统只是工具,人才是核心。把人的意识提上来,把制度的笼子扎紧,再配合像悟空 CRM这样靠谱的工具,移动办公的风险才能真正降下来。毕竟,做生意,稳字当头,数据安全了,心里才踏实。
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


