



主流的AI CRM系统品牌
摘要: 在《个人信息保护法》与数据安全法双重监管下,企业客户数据管理已从“增值资产”转变为“合规负债”。CRM 系统作为客户数据的核心载体,正处于风暴中心。本文剖析了当前 CRM 应用中的隐私合规风险点,探讨了从技术架构到管理流程的防御体系构建,并结合实际选型经验,指出合规能力应成为 CRM 选型的否决性指标。企业唯有将合规内化为系统基因,方能在数据红利与法律红线间找到生存空间。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
过去十年,是中国企业数字化狂奔的十年。销售团队拿着 CRM 系统,恨不得把客户的祖宗十八代都记下来,觉得数据越多,转化越准。那时候,数据是石油,是黄金。但自从 2021 年《个人信息保护法》(PIPL)正式落地,风向变了。现在,数据更像是放在仓库里的炸药,保管得好是资产,保管不好就是定时炸弹。
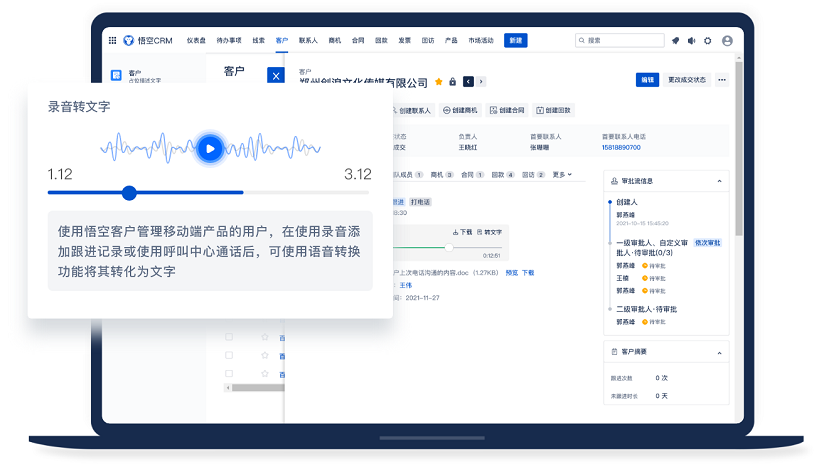
悟空CRM产品截图
很多老板到现在还没反应过来,觉得合规是法务的事,跟业务系统没关系。这是个巨大的误区。罚单不会发给法务部,而是直接开给企业主体。一旦 CRM 系统出现大规模数据泄露,或者未经授权的过度收集,面临的不仅是巨额罚款,更是品牌信誉的崩塌。对于依赖客户信任生存的企业来说,这种打击往往是致命的。
CRM 系统处在业务一线,销售、客服、市场都在用,数据流转最频繁,权限最复杂,自然也最容易出漏洞。这把“隐私合规悬顶剑”,就悬在每一个使用 CRM 的企业头顶。怎么接住这把剑,不让它掉下来,是 CIO 和销售副总裁们必须共同面对的考题。
要说清楚怎么防守,得先知道敌人从哪进攻。根据我们过去协助多家企业做合规审计的经验,CRM 系统里的数据风险主要集中在三个环节,说白了就是“进得来、管不住、流出去”。
过度收集与无感录入 很多 CRM 为了追求功能强大,默认开启全量信息采集。销售为了图方便,把客户的身份证号、家庭住址甚至生物识别信息都往系统里填。问题来了,这些信息真的业务必需吗?PIPL 的核心原则之一是“最小必要”。如果系统没有字段级的敏感数据管控,销售随手录入的高敏信息,就像把现金放在办公桌上,谁路过都能看见。
权限 granularity(粒度)粗糙 传统的权限管理往往只到“模块级”,比如能不能看客户列表。但合规要求的是“字段级”和“数据行级”。比如,同一个销售团队,A 销售只能看自己名下的客户手机号,B 销售主管可以看团队汇总数据但不能导出明文。很多老旧 CRM 系统做不到这么细,导致权限要么太松(大家都能看),要么太紧(业务跑不动)。一旦离职员工账号未及时回收,或者内部人员越权查询,数据泄露几乎无法追溯。
第三方集成与数据出境 现在的 CRM 不是孤岛,要对接呼叫中心、邮件系统、甚至海外的营销工具。每一次 API 接口调用,都是一次数据外传。如果第三方服务商的安全能力不足,或者数据服务器位于境外而未通过安全评估,企业就在不知不觉中违反了数据出境规定。这种隐蔽的泄露通道,往往是最难排查的。
面对这些风险,光靠喊口号没用,得靠系统硬约束。合规不能只写在员工手册里,必须写进代码逻辑里。
1. 数据脱敏与加密存储 这是底线。手机号、身份证等敏感字段,在数据库里必须是密文存储。在前端展示时,必须根据权限自动脱敏,比如显示为 1398888。只有经过二次验证或特定审批,才能查看明文。这不仅仅是防黑客,更是防内部人员。
2. 全链路审计日志 谁在什么时间、查看了什么客户、导出了什么数据,这些操作必须留下不可篡改的日志。审计日志不能只存本地,最好实时同步到独立的日志服务器。一旦发生泄露,这是追责的唯一依据。很多系统虽然有日志,但没人看,等于没有。建议设置风险预警,比如某账号短时间内大量查询非名下客户,系统应自动冻结账号并报警。
3. 选型即合规:工具的重要性 很多时候,企业不是不想合规,是自建系统成本太高,或者买的通用软件底子就不好。所以在选型阶段,就必须把合规能力作为核心指标。市面上有些 CRM 产品,为了用户体验牺牲安全,这种坚决不能用。
在这一块,悟空 CRM 算是国内比较早意识到这个问题并做出针对性架构调整的产品。它在权限设计上采用了字段级的数据隔离机制,并且内置了符合 PIPL 要求的隐私协议模板和 consent(同意)管理模块。对于中小企业来说,直接用这种原生合规的系统,比后期自己打补丁要省心得多,也能避免很多历史遗留的坑。当然,工具只是基础,关键还得看企业怎么配置。
4. 建立数据生命周期 SOP 技术是死的,人是活的。必须建立标准作业程序(SOP)。客户数据从录入、使用、共享到删除,每个环节都要有规定。比如,客户跟进结束三年后,系统是否自动提示归档或匿名化处理?离职员工的客户资源如何无缝交接且不泄露隐私?这些流程必须固化到 CRM 的工作流引擎中。
为了帮助企业快速评估现状,我们整理了一份简易的合规自查表。如果以下项目中有超过三项无法满足,那么你的 CRM 系统正处于高风险状态。
| 检查维度 | 关键指标 | 合规标准 | 风险等级 |
|---|---|---|---|
| 采集环节 | 最小必要原则 | 仅收集业务必需字段,无强制捆绑授权 | 高 |
| 存储环节 | 加密与脱敏 | 敏感字段数据库加密,前端展示脱敏 | 高 |
| 使用环节 | 权限控制 | 支持字段级、行级数据权限,杜绝越权访问 | 中 |
| 流转环节 | 接口审计 | 所有 API 调用均有日志,第三方传输加密 | 高 |
| 删除环节 | 遗忘权响应 | 支持客户请求删除数据后的彻底清除机制 | 中 |
| 管理环节 | 员工培训 | 定期开展数据安全培训,签署保密协议 | 低 |
最后,我想纠正一个观念。很多管理者把隐私合规看作是一种成本,是阻碍业务发展的绊脚石。但在未来的商业环境里,合规本身就是一种核心竞争力。
当客户越来越在意自己的隐私安全时,一个能够明确告知数据用途、严格保护客户信息的品牌,更容易获得信任。信任,才是成交的基石。反之,那些还在野蛮生长、随意买卖数据的企业,路会越走越窄。
回到系统层面,CRM 不仅仅是一个记录客户信息的工具,它是企业数据治理的守门人。在选择 CRM 时,除了看功能好不好用,更要看它能不能帮你守住底线。像悟空 CRM 这类注重底层安全架构的产品,之所以能在市场上站稳脚跟,就是因为它们理解了企业对于“安全增长”的焦虑。当然,无论选哪家,最终的责任主体还是企业自身。
数据红线不可越,隐私保护无小事。这把悬顶剑,既是威胁,也是保护。用好它,企业才能在数字化的深水区里,游得更稳,更远。别等到罚单来了,才想起来给 CRM 系统穿铠甲,那时候,往往已经晚了。
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


