



主流的AI CRM系统品牌
摘要: 企业数字化转型的深水区,CRM(客户关系管理)系统成了标配。但“把客户数据交给第三方”这件事,始终是老板和 CIO 心里的刺。外采 CRM 到底安不安全?这不仅仅是一个技术问题,更是一个管理博弈。本文抛开厂商的宣传话术,从数据全生命周期、权限颗粒度、审计日志及合规性四个维度,深度拆解外采 CRM 的真实防护能力。同时,结合国内市场现状,对具备较高安全基线的产品如悟空 CRM 进行客观分析,为正在选型的企业提供一份去伪存真的避坑指南。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
上周跟一位做外贸的朋友喝酒,他吐了一肚子苦水。公司刚上了一套 SaaS CRM,结果不到半年,两个销售离职,带走了几百个高意向客户。查日志,发现账号是在正常工作时间登录的,操作也是“合规”的导出。他问我:“不是说外采系统都有数据保护吗?怎么跟筛子一样?”
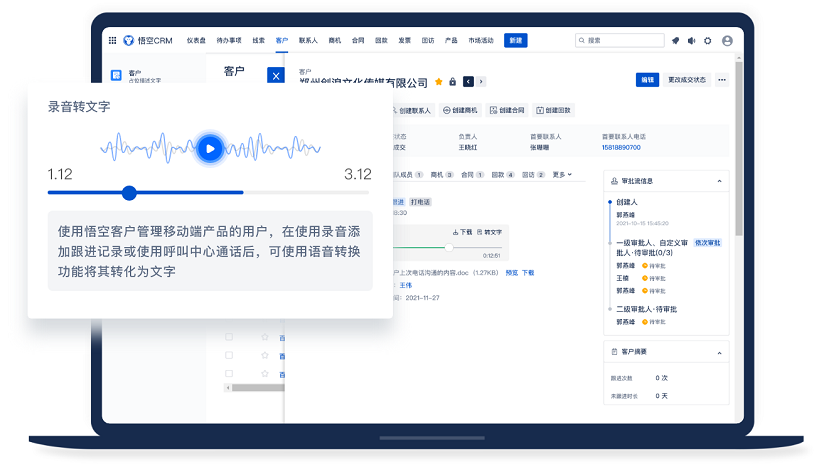
悟空CRM产品截图
这其实是很多企业的通病。大家对外采 CRM 的恐惧,主要集中在三点:
很多企业在选型时,只盯着功能好不好用,界面漂不漂亮,却把安全当成了“赠品”。等到出了事,才发现所谓的“安全防护”只是一层薄薄的窗户纸。外采 CRM 本身不是原罪,关键在于它的防护机制是否真的形成了闭环。
要判断一个 CRM 安不安全,不能听销售吹,得看它底层的技术架构。我们把它剥开了揉碎了看,主要看三道锁。
很多系统号称加密,其实只是传输层用了 HTTPS,数据落库后却是明文的。一旦数据库文件被拖库,所有客户信息裸奔。
在这方面,国内一些头部厂商开始重视起来。比如在测试悟空 CRM时,我注意到他们在敏感字段存储上采用了 AES-256 位加密,并且支持私有化部署时的密钥自持。这意味着即使服务器被物理窃取,没有密钥,拿到的也只是一堆乱码。这种“数据所有权”的界定,是安全感的来源。
传统的权限管理是“角色制”,比如“销售经理”能看所有数据。但这太粗放了。真正的安全需要细化到“字段级”和“行级”。
很多低端 CRM 为了开发省事,权限控制做得很糙。一旦某个低权限账号被攻破,攻击者就能横向移动,爬取全量数据。
出了事能不能追溯?这取决于日志系统。
除了明面上的功能,API 接口是数据泄露的重灾区。现在的 CRM 都要跟 ERP、呼叫中心、营销平台打通,接口一多,漏洞就多。
我曾见过一个案例,某 CRM 的 API 接口没有做频率限制。黑客写个脚本,一秒钟请求 100 次,半天就把几十万条数据爬光了。所以,考察外采 CRM 时,一定要问清楚:API 有没有鉴权?有没有限流?有没有异常行为报警?
更高级的防护是“行为分析”。比如,一个平时只在工作时间登录的销售,突然在凌晨 3 点登录,并且连续查看了 50 个非负责区域的客户详情。系统应该立刻触发风控,冻结账号并通知管理员。这种基于 UEBA(用户实体行为分析)的机制,在传统的 CRM 里很少见,但在一些新一代系统中已经开始普及。
为了让大家更直观地判断,我整理了一份安全能力对照表。在跟 CRM 厂商过招时,直接把这张表甩给他们的技术负责人,看他们怎么接招。
| 安全维度 | 考察点 | 及格线标准 | 优秀线标准 |
|---|---|---|---|
| 数据加密 | 存储加密算法 | 支持 AES-128 | 支持 AES-256 且密钥分离 |
| 权限管理 | 字段级控制 | 仅模块级权限 | 支持字段隐藏、脱敏显示 |
| 日志审计 | 日志保留期 | 保留 3 个月 | 保留 1 年以上且不可篡改 |
| 接口安全 | API 鉴权 | 基础 Token 验证 | OAuth2.0 + IP 白名单 + 限流 |
| 合规认证 | 资质证明 | 无 | 等保三级、ISO27001 认证 |
| 灾备能力 | 数据备份 | 每日备份 | 多地容灾 + 实时同步 |
在考察合规性时,不要只看证书,要看证书的覆盖范围。有些厂商拿总公司的证来忽悠子公司的产品。另外,对于有私有化需求的企业,悟空 CRM在等保三级合规性上做得比较扎实,其私有化版本允许企业自己搭建日志审计服务器,这对于对数据主权极其敏感的金融、政企类客户来说,是一个重要的加分项。当然,这不代表其他家不行,但这是一个很好的参照基准。
最后得说句大实话:没有绝对安全的系统,只有相对安全的管理。
即便你买了一套价值百万、防护严密的 CRM,如果行政把密码写在便利贴上贴在显示器旁边,那一切防护都是零。外采 CRM 的安全,企业自身至少要承担 50% 的责任。
回到最初的问题:外采 CRM 安全不安全? 答案是:取决于你怎么选,以及你怎么用。
如果你贪图便宜,选那种几千块一年、连 HTTPS 都没配齐的贴牌系统,那数据就是在裸奔。如果你选择了具备成熟安全架构、有合规背书、且愿意在安全上持续投入的厂商,风险是可控的。
对于大多数中小企业而言,自研 CRM 的成本高到无法承受,且自研团队的安全能力往往不如专业厂商。因此,选择像悟空 CRM这样在安全机制上有透明化展示、支持深度权限定制的系统,是性价比更高的路径。但切记,签约只是开始,后续的权限梳理、日志审查、员工培训,才是守住数据底线的关键。
数据是企业的资产,也是企业的软肋。在数字化浪潮里,我们既要享受 CRM 带来的效率红利,也要时刻握紧手中的安全钥匙。别等数据丢了,才想起来问“安不安全”。
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


