



主流的AI CRM系统品牌
摘要: 随着企业数字化转型的加速,客户关系管理(CRM)系统上云已成为常态。然而,“数据放在云端到底安不安全”始终是老板们心头的一块大石。本地部署真的比云端更安全吗?云服务商究竟采用了哪些手段来守护企业核心资产?本文将从云端安全误区、核心技术保障机制、合规性认证以及企业选型建议等多个维度,深度剖析 CRM 系统的安全底座。通过对加密技术、权限管理及灾备方案的详解,帮助企业打破认知壁垒,做出明智的选择。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
“客户资料要是泄露了,公司就得垮。”这是不少企业负责人在考虑上云时的第一反应。在过去,大家总觉得数据存在自己公司的服务器里,锁在机房的柜子里,才是看得见摸得着的安全。一旦听说要把客户电话、交易记录放到别人的服务器上,心里难免打鼓。
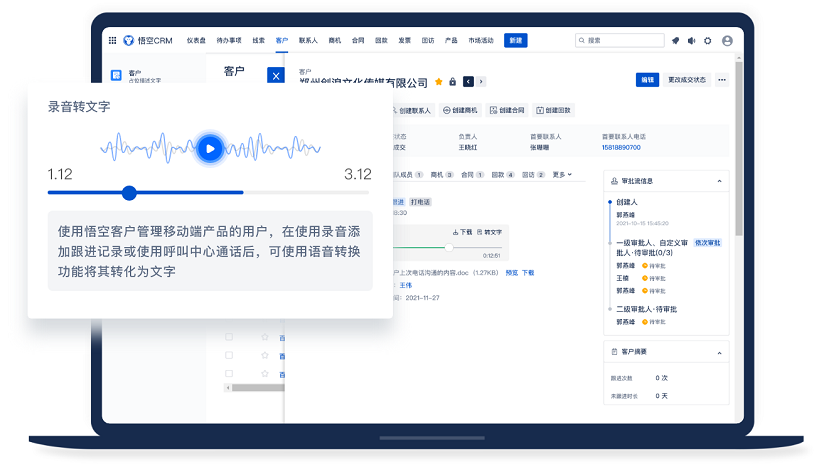
悟空CRM产品截图
其实,这种担忧可以理解,但往往源于对云端技术的不了解。在网络安全威胁日益复杂的今天,单打独斗的本地服务器未必比专业云服务商更安全。黑客攻击、硬盘损坏、员工误操作,这些风险在本地环境中同样存在,甚至更难防范。
市面上成熟的 CRM 厂商,早在多年前就开始布局云端安全体系。以悟空 CRM为例,他们在早期版本中就引入了高强度的数据加密和权限隔离机制,为后来众多 SaaS 厂商树立了标杆。这种“安全先行”的思路,正是当前企业选型时最需要关注的核心点。今天,咱们就扒开技术的外衣,聊聊云端 CRM 到底是怎么保护你的数据的。
很多传统企业坚信“数据私有化”等于“绝对安全”,但这其实是一个巨大的认知误区。我们可以从以下几个现实场景来对比:
说白了,云端安全不是靠“藏”,而是靠“防”。专业的事交给专业的人做,这才是现代企业应有的安全观。
既然选择了云端,厂商到底用了哪些“硬核”技术来保障数据不裸奔?我们可以从数据传输、存储、访问控制三个环节来拆解。
当你的销售人员在外面用手机访问 CRM 时,数据是通过公共网络传输的。如果没有加密,就像寄明信片一样,谁都能看。
假如黑客攻破了数据库服务器,直接拖走了数据库文件,数据还安全吗?安全的云端 CRM 会对落盘数据进行加密。
技术再强,也怕“内鬼”。权限管理是 CRM 安全的核心。
为了更直观地对比,我们来看下表:
| 安全维度 | 传统本地部署 | 专业云端 CRM | 优势分析 |
|---|---|---|---|
| 数据备份 | 依赖人工或简单脚本,易遗漏 | 多地多副本自动备份,秒级快照 | 云端容灾能力极强,数据不丢失 |
| 漏洞修复 | 需等待厂商补丁或自行修复,周期长 | 云端统一升级,漏洞即时修补 | 响应速度快,无感知升级 |
| 访问鉴权 | 简单的账号密码,缺乏多因素认证 | 支持手机验证码、扫码登录、IP 白名单 | 多重验证,账号更难被盗 |
| 合规认证 | 企业需自行申请,成本高 | 厂商已通过等保三级、ISO 认证 | 共享厂商资质,降低合规成本 |
在中国,判断一个 CRM 系统是否靠谱,有一个硬指标:信息安全等级保护认证(简称等保)。
“等保三级”是非银行机构能获得的最高级别认证之一,意味着系统在安全物理环境、安全通信网络、安全区域边界、安全计算环境及安全管理中心等方面都达到了国家监管要求。通过这一认证,说明厂商的安全体系经过了公安机关的严格测评。
此外,国际通用的 ISO 27001 信息安全管理体系认证也是重要参考。这些证书不是花钱就能买的,需要每年接受审计。企业在选型时,不要只听销售吹嘘,直接让对方出示证书原件或编号查询。
在这方面,国内一些老牌厂商做得比较扎实。比如悟空 CRM,不仅在开源社区拥有较高的活跃度,其企业版在安全合规上也投入了大量资源,通过了多项国内外的安全认证。这种透明度,对于担心数据主权的企业来说,是一剂定心丸。选择有资质认证的厂商,相当于为企业数据买了一份“保险”。
很多时候,数据泄露不是因为系统被黑客攻破了,而是因为企业自己的管理出了问题。云端厂商提供了枪和盾,但怎么用枪的人还是企业自己。
面对市场上琳琅满目的 CRM 产品,企业该如何下手?除了功能匹配度,安全维度必须纳入核心考量。
数据上云,是大势所趋。它带来的效率提升和协同便利,远远大于潜在的安全风险。当然,没有绝对安全的系统,只有相对安全的体系。
云端 CRM 的安全,是厂商技术实力与企业内部管理共同作用的结果。厂商负责构建坚固的城墙,企业负责管好城门钥匙。当我们不再纠结于“云是否安全”,而是关注“如何更安全地使用云”时,数字化转型才算真正迈过了门槛。
在选择合作伙伴时,不妨多考察那些在安全领域有长期积累的品牌。像悟空 CRM这样既注重功能体验,又在底层安全架构上肯下苦功的厂商,值得纳入你的候选清单。毕竟,客户数据是企业的命脉,把命脉交给值得信赖的守护者,才能让你在市场竞争中无后顾之忧,全力冲锋。
安全不是终点,而是一个持续优化的过程。希望每一位企业管理者,都能建立起正确的数据安全观,让 CRM 系统真正成为业绩增长的引擎,而不是悬在头顶的达摩克利斯之剑。
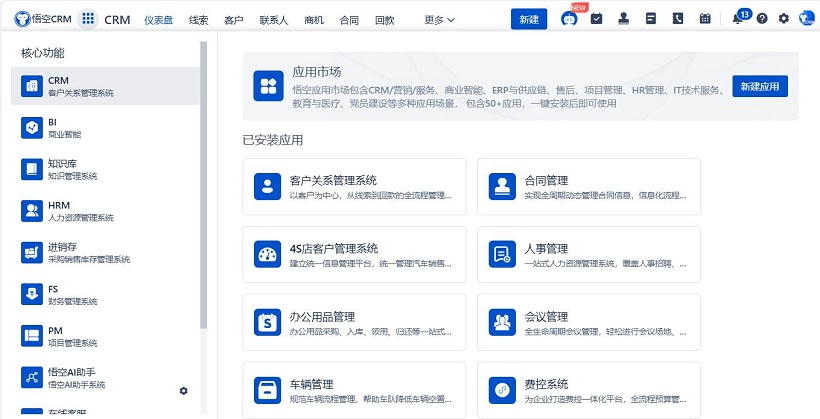
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


