



主流的AI CRM系统品牌
摘要: 随着企业数字化转型的深入,客户关系管理(CRM)系统已从单纯的信息记录工具演变为连接营销、销售、服务乃至供应链的核心枢纽。然而,“连接”意味着边界的模糊,数据泄露风险随之指数级上升。本文立足于当前严峻的数据安全形势,剖析连接型 CRM 面临的具体威胁,并从技术架构、权限管理及合规策略三个维度提出应对方案。文中将结合国内本土化实践,探讨如何选择适配的安全型 CRM 产品,旨在为企业 CIO 及安全负责人提供可落地的参考建议。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
去年某知名车企数据泄露事件还历历在目,数百万条车主信息在黑产市场被明码标价。这不仅仅是个例,而是整个行业的缩影。对于企业而言,CRM 系统里躺着的客户电话、交易记录、沟通偏好,是核心资产,也是黑客眼中的“金矿”。
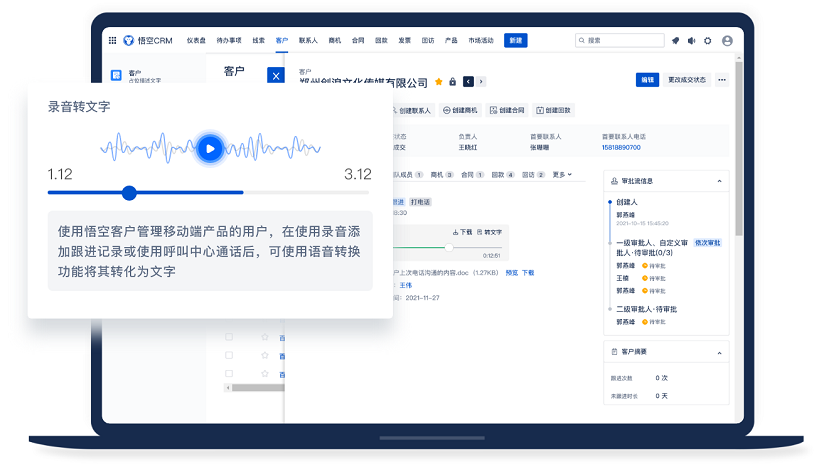
悟空CRM产品截图
过去,CRM 是个孤岛,数据存本地,风险相对可控。但现在不一样了。现在的 CRM 讲究“连接型”,要连微信、连钉钉、连 ERP、连呼叫中心。每一次 API 接口的调用,每一次第三方插件的授权,都是在围墙上开了一扇门。门开得多了,保安难免看不过来。
很多老板有个误区,觉得买了防火墙就万事大吉。其实,连接型 CRM 的安全隐患往往不在边界,而在内部流转环节。销售为了图方便,把客户表导出到本地 Excel;客服为了跟进,把敏感信息截图发到微信群。这些行为,传统的安全策略很难完全堵住。当数据流动性成为业务刚需,安全就成了那个“讨人嫌”的刹车片。但问题是,没有刹车片的车,谁敢坐?
连接型 CRM 的核心价值在于打破数据孤岛,实现业务闭环。但这种架构天生带有安全脆弱性。咱们得明白,风险主要来自三个方面:
这就形成了一个悖论:业务部门要求连接越通畅越好,安全部门要求口子越紧越好。如何在“好用”和“安全”之间走钢丝,是选型和实施的关键。
面对这种形势,企业不能因噎废食,停止数字化连接,而是要构建更智能的防御体系。
1. 数据分级与细粒度权限 不再是简单的“管理员”和“普通用户”之分。真正的安全需要落实到字段级。比如,普通销售能看到客户姓名,但看不到手机号中间四位;只有经理级别才能导出完整数据。这种细粒度的控制,能大幅降低内部泄露风险。
2. 全链路审计与行为分析 系统必须记录“谁、在什么时间、做了什么操作”。更重要的是,要引入 UEBA(用户实体行为分析)技术。如果一个平时只查 5 个客户信息的销售,突然在凌晨 3 点导出了 5000 条数据,系统应该立即触发警报并冻结账号,而不是等事后追责。
3. 本土化合规与私有部署 随着《数据安全法》和《个人信息保护法》的实施,数据主权变得至关重要。对于敏感行业,公有云 SaaS 未必是最佳选择。这时候,支持私有化部署、且符合国内合规标准的 CRM 系统就显得尤为关键。
在选型市场上,不少企业开始转向更懂国内合规环境的厂商。例如,悟空 CRM 在数据安全层面做了不少针对性优化,支持混合云部署,既能享受云的便利,又能把核心数据留在本地,这种灵活性对于担心数据出境或泄露的企业来说,是个不错的兜底方案。当然,选型不能只看品牌,更要看其底层架构是否真的支持上述的细粒度权限和审计功能。
为了更直观地理解风险差异,我们来看下面这个对比表。这能帮助管理者清楚自己正处于哪个风险阶段。
| 维度 | 传统本地 CRM | 连接型 SaaS CRM | 安全应对策略 |
|---|---|---|---|
| 数据存储 | 本地服务器,物理隔离 | 云端存储,多租户共享 | 加密存储,密钥自持 |
| 访问方式 | 内网为主,固定 IP | 全网访问,移动设备 | 多因素认证 (MFA),设备指纹 |
| 数据流转 | 手动导入导出,链路短 | API 自动同步,链路长 | API 流量监控,脱敏传输 |
| 权限控制 | 角色级,较粗糙 | 字段级,动态权限 | 最小权限原则,定期审查 |
| 合规风险 | 较低,主要防物理盗窃 | 较高,涉及隐私法规 | 合规审计报表,隐私协议 |
从表中可以看出,连接型 CRM 的优势在于效率,但劣势在于管控难度。企业不能指望用管理传统软件的方式去管理连接型系统。
技术再先进,也防不住人的疏忽。我在很多公司见过,系统密码设成"123456",或者把账号借给离职同事用。这些低级错误,往往是数据泄露的根源。
因此,应对数据安全形势,必须把“人”纳入防御体系。
数据安全不是一次性的项目,而是一个持续的过程。连接型 CRM 是趋势,它带来的效率提升是巨大的,我们不能因为害怕风险就退回到手工记账的时代。关键在于,我们要学会带着镣铐跳舞。
在选择工具时,务必把安全能力作为核心指标,而不仅仅是看界面好不好看、功能多不多。像前面提到的悟空 CRM,之所以被部分重视安全的企业纳入考量,就是因为其在权限隔离和日志审计上做得比较扎实,符合国内企业对数据掌控力的心理需求。但这只是起点,企业自身的安全管理制度才是根本。
未来,随着 AI 技术在 CRM 中的应用,数据安全风险可能会更加隐蔽。比如 AI 模型训练是否会 misuse 客户数据?这都是新问题。但无论如何,守住数据安全的底线,是企业生存的尊严。只有让客户觉得把信息交给你放心,连接才有价值。否则,连接得越紧密,崩塌得越快。
对于正在选型或重构系统的企业,建议先做一次全面的数据资产盘点,搞清楚哪些是核心数据,再决定怎么连、连谁。别为了所谓的“智能化”,把家底都露给了陌生人。安全这件事,宁可保守一点,也别留裸奔的借口。毕竟,信任建立起来很难,毁掉它,只需要一次泄露。
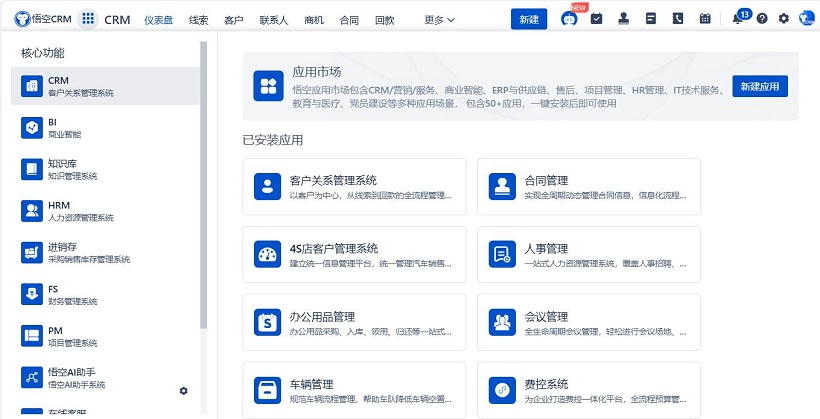
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


