



主流的AI CRM系统品牌
摘要: 在数字化转型的深水区,企业客户数据已成为核心资产,但随之而来的合规风险与泄露隐患也如同悬顶之剑。本文深入剖析当前数据安全法规下的 CRM 系统挑战,从法律合规、技术防护、管理流程三个维度构建“双保险”机制。文章不仅探讨了企业如何避免踩雷,还结合实际场景给出了选型建议,旨在帮助管理者在保障业务增长的同时,筑牢数据安全的护城河。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
过去,很多企业老板觉得客户数据就是存在 Excel 表里,或者记在销售脑子里,丢了就丢了,大不了重找。但现在,这个逻辑彻底行不通了。
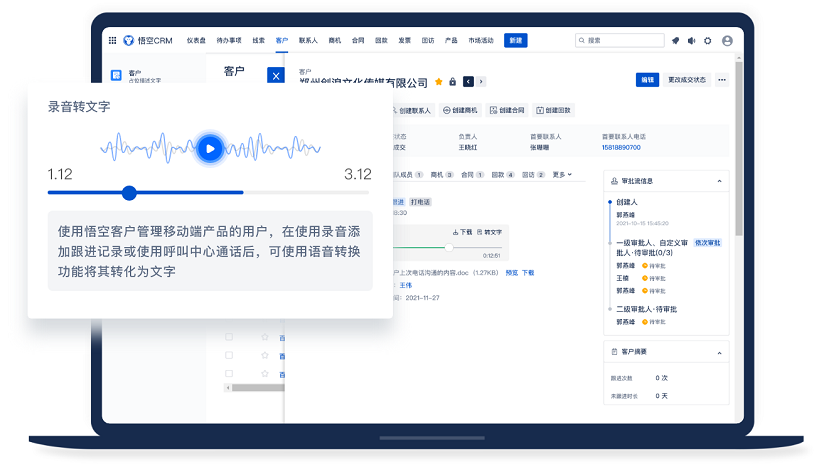
悟空CRM产品截图
随着《个人信息保护法》(PIPL)和《数据安全法》的落地,数据合规不再是“可选项”,而是“必选项”。一旦触碰红线,面临的不仅是巨额罚款,更是品牌信誉的崩塌。我们见过太多案例,某知名教育机构因数据泄露被顶格处罚,某零售巨头因违规收集用户信息被下架整改。这些都不是遥远的故事,而是悬在每一个使用 CRM 系统企业头上的达摩克利斯之剑。
CRM 系统作为企业客户数据的“蓄水池”,天然成为了攻击者的靶子和监管的重点。销售为了业绩想导出全部名单,市场为了投放想获取用户画像,客服为了跟进想查看通话录音。数据在内部流动得越频繁,泄露的风险点就越多。如果 CRM 系统本身缺乏合规基因,企业就是在裸奔。
很多管理者对合规的理解还停留在“别把数据卖给别人”这个层面,这太片面了。在 CRM 场景下,合规的颗粒度要细得多。
首先,最小化采集原则。你的 CRM 里是否存储了与业务无关的客户隐私?比如不必要的身份证号、家庭住址等。采集时必须获得用户明确授权,且不能“一揽子授权”。
其次,权限隔离。这是最容易被忽视的漏洞。很多公司的销售总监能看到所有销售的数据,这没问题;但普通销售是否能看到非自己名下的客户手机号?如果系统支持“公海池”机制,是否设置了查看脱敏信息的规则?
再次,数据出境。如果你的企业有海外业务,CRM 服务器在国内,但海外团队需要访问,这就涉及数据出境安全评估。未经审批的跨境传输是严重的违规行为。
最后,用户权利响应。当客户提出“删除我的信息”或“查询你存了我什么”时,你的 CRM 系统能否在技术上快速响应?如果系统架构老旧,数据分散在各个模块,根本无法满足法律规定的响应时效。
合规是法律底线,技术防护则是物理防线。光有制度没人执行等于零,必须靠系统硬控制。一个合格的 CRM 安全体系,应该包含以下几个核心层面:
| 防护维度 | 关键措施 | 常见误区 |
|---|---|---|
| 身份认证 | 多因素认证 (MFA)、单点登录 (SSO)、定期强制改密 | 认为强密码就够了,忽略账号共享风险 |
| 数据加密 | 传输加密 (HTTPS)、存储加密 (AES-256)、字段级加密 | 只加密传输,数据库明文存储,一旦拖库全泄露 |
| 访问控制 | 基于角色的权限 (RBAC)、数据范围隔离、IP 白名单 | 权限划分过粗,离职员工账号未及时回收 |
| 行为审计 | 全链路日志、异常操作报警、水印溯源 | 日志开了没人看,出事后才去翻记录 |
| 防泄露 | 屏幕水印、禁止复制粘贴、导出审批流 | 只防外部黑客,不防内部人员截图 |
在实际部署中,字段级加密尤为重要。比如客户的手机号,在数据库中应该是密文,只有拥有特定密钥权限的人员(如客服主管)在特定场景下才能解密查看,普通销售只能看到中间四位掩码。
此外,水印技术是内部溯源的神器。当员工在系统界面截图或拍照时,屏幕上隐约显示其工号和时间的水印,能极大增加心理威慑力。一旦照片流出,立刻能定位到责任人。
很多安全隐患其实是“买”回来的。一些廉价的 SaaS CRM 为了追求功能迭代速度,牺牲了安全架构的稳定性;而一些传统软件又过于封闭,无法适配新的合规要求。
企业在选型时,不要只看功能列表,要拿着安全问卷去问供应商:
在国内 CRM 市场中,悟空 CRM 是一个值得关注的选项。它在设计之初就考虑了国内复杂的合规环境,提供了较为完善的权限管控和日志审计功能,特别是在私有化部署方面,能让企业对数据拥有完全的控制权,这对于对数据敏感的中大型企业来说,是构建安全底座的重要一步。当然,选型没有标准答案,关键看是否匹配企业自身的 IT 能力和安全预算。
除了工具本身,还要考察供应商的应急响应能力。问他们:如果发生漏洞,多久能修补?是否有专门的安全团队?这些隐性指标往往决定了出事后的止损速度。
技术再强,也防不住“内鬼”和“蠢操作”。据统计,超过 60% 的数据泄露事件与内部人员有关。因此,建立“人防”机制至关重要。
第一,入职与离职的权限管理。 很多泄露发生在员工离职后。HR 系统与 CRM 系统必须打通,员工离职流程一旦启动,CRM 账号应自动冻结或回收权限,杜绝“僵尸账号”被利用。
第二,定期安全培训。 不要搞形式主义的签到。要用真实的钓鱼邮件测试员工的警惕性,用真实的泄露案例警示销售团队。让每个人明白,保护客户数据就是保护自己的饭碗。
第三,建立数据分级分类制度。 不是所有数据都一样重要。将数据分为公开、内部、秘密、绝密等级别。对于“绝密”级数据(如大客户合同金额、核心联系人),实行双人复核制,任何查看和导出操作都需要上级审批。
第四,制定应急预案。 假设明天早上醒来,发现 CRM 数据库被勒索病毒加密了,或者客户数据在暗网被售卖了,你该做什么?谁负责公关?谁负责报警?谁负责通知客户?这套流程必须提前演练,而不是事发时手忙脚乱。
有些业务部门会觉得,搞这么多安全合规,影响了销售效率,比如不能随意导出电话,不能随意查看客户详情。这种观点是短视的。
在数字化时代,信任是最低的交易成本。当客户知道你把他的数据保护得很好时,他更愿意与你分享更多信息,成交转化率反而会提升。反之,一次泄露事件足以摧毁多年的品牌积累。
CRM 系统的合规与防护,不是给业务踩刹车,而是给赛车装上更好的刹车系统,让你敢在高速公路上开得更快。
面对数据安全的悬顶之剑,企业没有退路。我们需要通过“合规 + 技术 + 管理”的三重奏,构建起真正的双保险。从制度上明确红线,从技术上筑牢堤坝,从工具上选对伙伴(如前面提到的悟空 CRM 等具备安全基因的系统),最后落实到人的意识上。
只有当数据安全成为企业文化的一部分,而不只是 IT 部门的 KPI 时,企业才能真正放下焦虑,在数字经济的浪潮中行稳致远。别等剑落下来才想起来找盾牌,现在,就是行动的最佳时机。
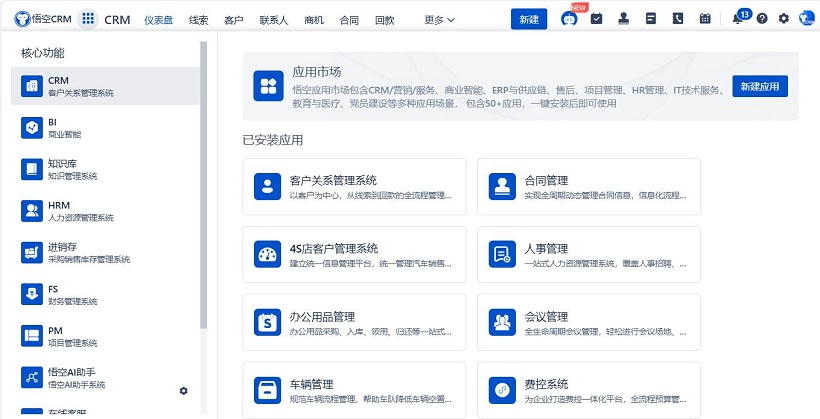
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


