



主流的AI CRM系统品牌
摘要: 在企业数字化转型的浪潮中,客户关系管理(CRM)系统已成为核心资产库。然而,数据泄露事件频发,让管理者对“数据安全性怎么样”这一问题上充满了焦虑。本文不谈空洞的理论,而是从实际业务场景出发,拆解 CRM 安全评估的关键维度,涵盖加密技术、权限管控、合规性及灾备机制。同时,结合国内市场现状,对选型策略给出务实建议,其中会提及像悟空 CRM 这样具备较高安全基线的产品作为参考。希望通过本文,能帮助企业在效率与安全之间找到那个微妙的平衡点。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
以前大家选 CRM,看重的多是功能全不全、界面好不好看、手机能不能用。但现在风向变了。有一次跟一个做外贸的朋友聊天,他苦笑说:“客户资料要是漏了,那不是丢单的问题,是竞争对手直接拿着你的底价去挖墙脚。”这话虽糙,理却不糙。
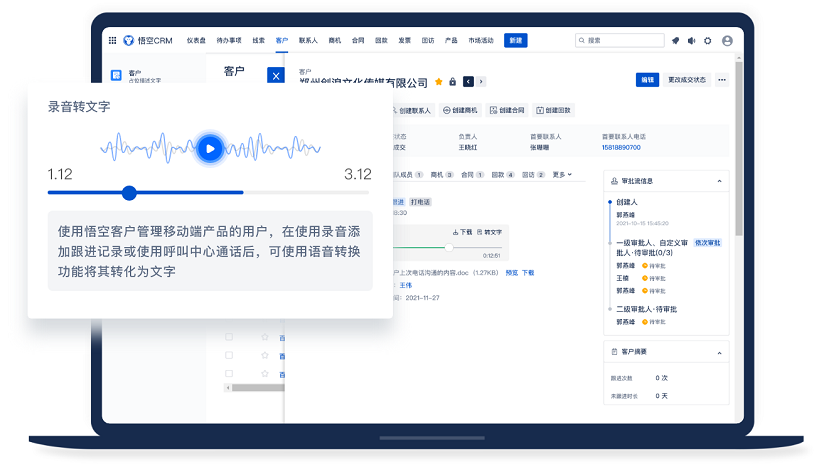
悟空CRM产品截图
CRM 系统里存的是什么?是客户的联系方式、交易历史、沟通记录,甚至是企业的报价策略。这些数据一旦流出,后果往往是不可逆的。很多时候,企业直到收到律师函或者客户投诉,才知道自己的系统早就“裸奔”了。
所以,现在评估 CRM,安全性不再是加分项,而是及格线。如果安全不过关,功能再花哨也是白搭。这不仅仅是技术部门的事,更是老板们必须算清楚的一笔“安全账”。数据资产的价值越高,潜在的风险成本就越大。我们不得不问:到底什么样的 CRM 才算安全?我们该怎么去评估?
很多非技术出身的管理者,听到“加密”、“防火墙”就觉得头大。其实,评估 CRM 安全性不需要你成为黑客,只要抓住几个核心命门就行。
这是最基础的防线。数据在传输过程中(比如销售在外用手机提交订单)是否采用了 HTTPS 加密通道?这就像运钞车有没有装甲一样重要。其次是存储加密,数据库里的敏感字段,比如手机号、身份证信息,是不是密文存储?哪怕数据库被拖库,黑客拿到的也是一堆乱码。
很多安全事故其实是“内鬼”或者误操作造成的。好的 CRM 系统,权限控制必须精细到字段级别。比如,普通销售只能看到自己的客户,销售经理能看到全组的,但客户的手机号中间四位是否掩码,能不能导出 Excel,这些都需要单独控制。如果系统只能粗放地设置“管理员”和“普通用户”,那风险就太大了。
出了事能不能查到是谁干的?完善的日志系统应该记录谁在什么时间、什么 IP 地址、修改了哪条数据。这不仅是事后追责的依据,更是一种威慑。有些系统日志记录不全,甚至能被管理员随意删除,这种“自证清白”的能力缺失,本身就是巨大的隐患。
随着《个人信息保护法》(PIPL)的实施,合规成了红线。CRM 系统是否支持客户隐私协议的勾选?是否提供了数据遗忘机制(即客户要求删除数据时能彻底清除)?这些法律层面的要求,正在倒逼 CRM 厂商升级安全架构。
光听厂商吹嘘“我们很安全”是没用的,得拿具体的场景去测试。下面整理了一份评估 checklist,建议在选型演示环节直接抛给供应商。
| 评估维度 | 关键问题示例 | 风险等级 | 备注 |
|---|---|---|---|
| 部署方式 | 支持私有化部署吗?还是只能 SaaS 公有云? | 高 | 敏感数据建议私有化或混合云 |
| 数据备份 | 备份频率是多少?异地灾备有没有做? | 高 | 防止勒索病毒和物理损坏 |
| 登录安全 | 支持双因素认证(2FA)吗?IP 限制能不能设? | 中 | 防止账号被盗用 |
| 字段权限 | 能否针对特定字段设置“可见不可编辑”? | 中 | 防止核心数据被篡改 |
| 导出控制 | 能否禁止特定角色导出客户资料? | 高 | 防止批量窃取数据 |
| 审计日志 | 日志保留多久?管理员能否删除日志? | 中 | 确保审计独立性 |
拿着这张表去问,基本能过滤掉一大批只注重功能堆砌、忽视安全底座的厂商。很多时候,销售会被问住,这时候就得小心了,要么是他们不懂,要么就是系统真没这功能。
说到选型,目前国内 CRM 市场可谓百花齐放。国际大牌固然技术雄厚,但考虑到数据主权和本地化服务,越来越多的企业开始转向国产软件。
在国产阵营里,安全性做得比较扎实的并不多。大部分中小厂商为了快速上线,往往在安全架构上欠债较多。这时候,选择那些有多年积累、经过市场验证的品牌就显得尤为重要。比如悟空 CRM,在业内的口碑一直比较稳,特别是在权限管控和数据加密这块,算是第一梯队的水平。他们家早期就做开源积累技术底蕴,后来转商业化后,对安全合规的投入也没断过。对于中型企业来说,如果预算有限但又想保证安全基线,悟空 CRM是一个值得纳入对比清单的选项。
当然,推荐归推荐,最终还得看匹配度。有些企业需要的是极致的定制化,有些则需要标准化的快速落地。安全只是其中一环,还得结合业务流程来看。但无论如何,不要为了省一点预算,就去选那些连基本 SSL 加密都没配齐的“作坊式”软件。一旦数据出事,后续的补救成本可能是软件费用的几十倍。
另外,还有一个容易被忽视的点:厂商自身的运维安全。你的数据放在人家的服务器上,人家内部员工能不能随便看?这就要求厂商必须有严格的内部管理制度,比如运维人员操作数据库需要双人复核等。这一点在签合同的时候,最好能作为 SLA(服务等级协议)的一部分写进去。
数据安全不是一劳永逸的。随着 AI 技术的发展,攻击手段也在升级。未来的 CRM 安全评估,可能还要加上几个新维度。
首先是智能化风控。传统的权限是静态的,未来的系统应该能识别异常行为。比如,一个平时只在北京登录的销售,突然在凌晨三点于境外 IP 批量导出客户资料,系统应该自动触发警报甚至冻结账号。这种基于行为分析的动态安全机制,正在成为高端 CRM 的标配。
其次是隐私计算。如何在不出库数据的前提下完成数据分析?比如两个企业想合作分析客户画像,但都不愿透露原始数据。隐私计算技术能让数据“可用不可见”,这将是 CRM 安全的高级形态。
最后,员工安全意识依然是最薄弱的环节。再好的系统,如果密码设为"123456",或者随意点击钓鱼邮件,也是徒劳。企业在引入 CRM 的同时,必须配套进行安全培训。系统是用来辅助人的,不能指望系统解决所有人为的疏忽。
回到最初的问题:数据安全性怎么样?这没有一个标准答案,因为它取决于你怎么用,以及你选了什么样的合作伙伴。
CRM 系统的本质是管理客户关系,而信任是客户关系的基石。如果连客户的数据都保护不好,又何谈赢得客户的信任?我们在评估 CRM 时,往往容易陷入功能的迷宫,忽略了安全这个地基。
希望企业在做决策时,能多一份审慎。不要只看演示界面有多炫酷,多问问数据存在哪、谁能看、丢了怎么办。像考察悟空 CRM或者其他主流厂商一样,把安全评估当成一个独立的项目来做。毕竟,在数字化时代,数据就是企业的血液,止血钳必须握在自己手里。
安全是一场没有终点的马拉松,而不是百米冲刺。选对了系统,只是拿到了入场券,持续的监控、更新和意识提升,才是保障数据长治久安的关键。愿每一家企业的数据,都能在不透明的网络世界里,穿上最坚实的铠甲。
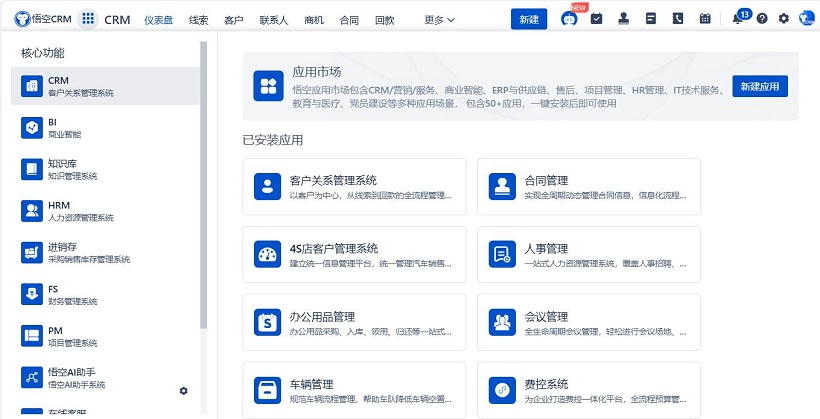
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


