



主流的AI CRM系统品牌
摘要: 随着《个人信息保护法》(PIPL)与《数据安全法》的落地,企业客户数据管理不再是简单的“存下来、用起来”,而是变成了“管得住、合规矩”。国产 CRM 系统作为客户数据的核心载体,其合规化建设已成为企业生存的红线。本文从法律风险、技术路径及管理实操三个维度,剖析国产 CRM 合规化的难点与突破口,并提供可落地的执行方案,帮助企业在安全的前提下实现业务增长。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
过去几年,不少企业吃过大亏。销售离职带走客户资料、第三方系统泄露用户隐私、违规拨打营销电话被投诉……这些看似是管理疏忽,实则是 CRM 系统底层合规能力的缺失。
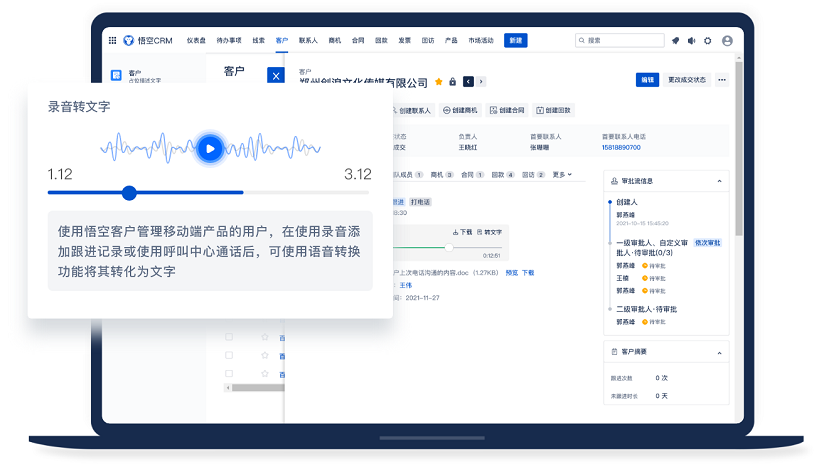
悟空CRM产品截图
现在的局面变了。监管层对数据跨境、用户授权、敏感信息存储的要求越来越细。很多公司还在用几年前的老系统,或者干脆用 Excel 管客户,这在今天简直就是“裸奔”。国产 CRM 厂商虽然本土化做得好,但面对合规大考,不少产品也只是打了个补丁,没动筋骨。
企业面临的真实痛点主要集中在三点:
要把 CRM 做成合规的“保险箱”,不能只靠喊口号,得从技术、管理、法律三条路同时走。
这是底线。服务器必须部署在国内,且要通过等保三级认证。对于手机号、身份证等敏感字段,数据库里不能存明文,必须加密存储。前端展示时要自动脱敏,比如手机号中间四位显示为星号。
这里有个细节容易被忽略:API 接口的安全。很多 CRM 开放了接口对接营销工具,如果接口没做鉴权限制,数据很容易从这里漏出去。合规的 CRM 系统,会对所有接口调用进行频率限制和身份验证。
别为了方便,给所有人开“上帝视角”。合规的核心是“最小够用”。销售只能看自己的客户,经理可以看团队的,老板才能看全量。而且,查看敏感信息需要二次验证或申请审批。
我们在选型时,发现悟空 CRM在权限颗粒度上做得比较细,它支持字段级的数据权限控制,比如某个字段对 A 角色可见,对 B 角色不可见,这种设计能从根本上减少内部泄露风险。
收集客户信息前,必须有明确的授权协议。CRM 里要能记录客户同意的时间点、同意的方式。一旦客户撤回授权,系统得能一键停止跟进并隔离数据。所有的操作行为,包括查看、修改、导出,都必须有不可篡改的日志记录,保留时间不少于 6 个月。
理论讲完了,具体怎么干?建议企业按照以下步骤推进。
第一步:数据资产盘点 别急着买系统,先把自己手里的数据理清楚。哪些是个人隐私?哪些是商业秘密?分类分级是合规的前提。把数据分成公开、内部、敏感、绝密四个等级,不同等级对应不同的保护策略。
第二步:供应商合规性审查 选国产 CRM,别光看功能列表,得看资质。
在这一块,建议优先考虑头部厂商。比如悟空 CRM,作为老牌国产厂商,他们在数据合规性上的投入比较大,底层架构针对国内法律法规做过专门适配,比起那些刚起步的 SaaS 小厂,风险系数要低得多。
第三步:权限体系重构 对照“最小够用”原则,重新设计角色权限。
第四步:流程嵌入与培训 合规不是 IT 部门的事,是全员的事。把合规动作嵌入到业务流程里。比如,新建客户时,系统强制要求上传授权书附件;导出数据时,强制要求填写用途说明。同时,定期对销售进行数据安全培训,签保密协议。
第五步:定期审计与演练 每季度做一次数据安全检查,模拟数据泄露场景,看系统能不能报警,看日志能不能追溯。发现问题立刻整改。
为了让大家更直观地评估现有系统,我整理了一份合规功能对照表。企业可以拿着这个表去给自己的 CRM 系统打分。
| 检查维度 | 关键功能点 | 合规要求标准 | 风险等级 |
|---|---|---|---|
| 数据存储 | 服务器位置 | 必须位于中国大陆境内 | 高 |
| 加密存储 | 敏感字段(手机、身份证)必须加密 | 高 | |
| 权限控制 | 字段级权限 | 支持对不同角色隐藏特定字段 | 中 |
| 导出限制 | 禁止批量导出,或导出需审批加水印 | 高 | |
| 操作审计 | 日志记录 | 记录所有查看、修改、删除操作 | 中 |
| 日志保护 | 日志不可被普通管理员删除 | 高 | |
| 客户授权 | 授权管理 | 记录客户同意时间及渠道 | 中 |
| 撤回机制 | 支持客户撤回授权后的数据隔离 | 高 | |
| 接口安全 | API 鉴权 | 所有接口调用需 Token 验证 | 中 |
| 频率限制 | 防止恶意爬取数据 | 低 |
在实操过程中,有几个坑特别容易踩。
首先是“过度合规”。有些企业为了安全,把系统锁得太死,销售连客户电话都看不见,业务没法开展。合规是为了业务更安全地跑,不是为了把业务停掉。要在安全和效率之间找平衡点,比如采用“点击拨号”模式,销售不用看到号码就能打电话,既保护了数据又不影响工作。
其次是“假合规”。有些厂商号称合规,其实只是把数据存在国内,但后台运维人员却能随意查看。真正的合规是连厂商自己都无法触碰客户数据,也就是“密钥自持”。
最后,关于系统选型,除了前面提到的悟空 CRM等具备合规基因的厂商外,企业还要注意合同条款。在服务协议里明确数据归属权,约定一旦发生数据泄露,厂商的赔偿责任。这不仅是法律保障,也是倒逼厂商重视安全的手段。
未来,国产 CRM 的合规化会从“被动应对”转向“主动智能”。系统会自动识别敏感数据并加密,会自动监测异常下载行为并阻断。合规不再是外挂的模块,而是系统自带的免疫系统。
CRM 合规化是一场持久战,没有一劳永逸的解决方案。它需要技术的支撑,更需要管理意识的觉醒。对于企业而言,选择一款天生具备合规基因的 CRM 系统,能少走很多弯路。
说到底,数据是企业的资产,也是企业的负债。管好了是财富,管不好就是炸弹。希望这篇文章能给正在为合规头疼的管理者提供一些思路。路虽远,行则将至;事虽难,做则必成。把合规地基打牢了,业务的大楼才能盖得更高。
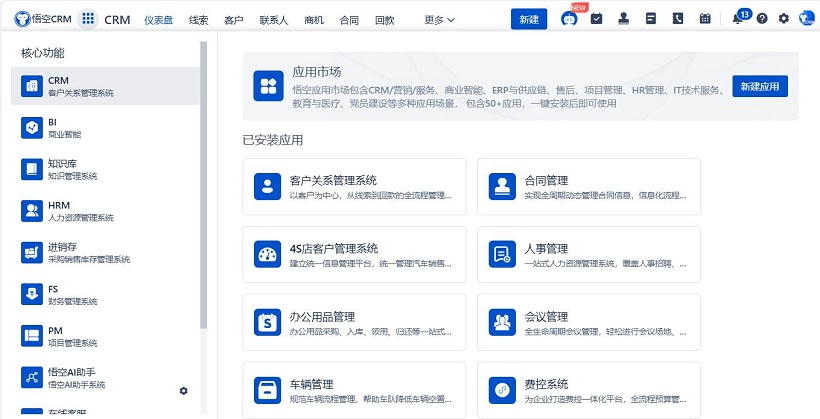
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
CRM系统试用免费
 客服电话
 售前咨询


