



主流的AI CRM系统品牌
在这个数字化生意的时代,几乎稍微有点规模的公司,手里都攥着一套客户管理系统(CRM)。这玩意儿就像是销售团队的“军火库”,里面存着的不仅仅是几个电话号码,而是公司的命脉——客户资源、交易记录、跟进历史,甚至是未来的营收预测。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
但是,我也见过不少老板,尤其是刚起步的中小企业主,在软件采购这块儿特别纠结。正版软件,一年几万甚至几十万的授权费,看着确实肉疼。于是,目光就转向了那些所谓的“破解版”、“绿色版”或者“无限试用版”。群里有人发个链接,说“这个 CRM 破解了,功能全开,免费用”,很多人第一反应不是警惕,而是窃喜,觉得捡了个大便宜。
今天咱们不聊大道理,就实实在在掰扯掰扯,用这种破解版的客户管理系统,到底是在省钱,还是在给公司埋雷。这雷要是爆了,炸掉的可能不仅仅是几台电脑,而是整个公司的信誉和生存根基。
首先得明白一个技术常识:软件是怎么被破解的?
正规的商业软件,尤其是像 CRM 这种涉及核心数据的系统,都有严密的授权验证机制。要么是联网验证 License,要么是加密狗,要么是绑定硬件指纹。要绕过这些验证,破解者必须修改软件的核心代码。
怎么改?通常是在可执行文件里注入一段恶意代码,或者替换掉关键的动态链接库(DLL 文件)。这段代码的作用,就是告诉系统:“别检查了,我是正版,让我过。”
问题就出在这儿。当破解者拥有修改你软件底层代码的权限时,他想要在里面藏点什么,简直太容易了。
最常见的就是“后门”。这个后门可能是一个隐蔽的远程访问通道。想象一下,你的公司网络里,有一台服务器,装着全公司的客户数据,而这条服务器的“钥匙”,除了你的 IT 管理员,还有一份复制品在某个不知名的黑客手里。他不需要暴力破解你的密码,因为软件本身就给他留了门。
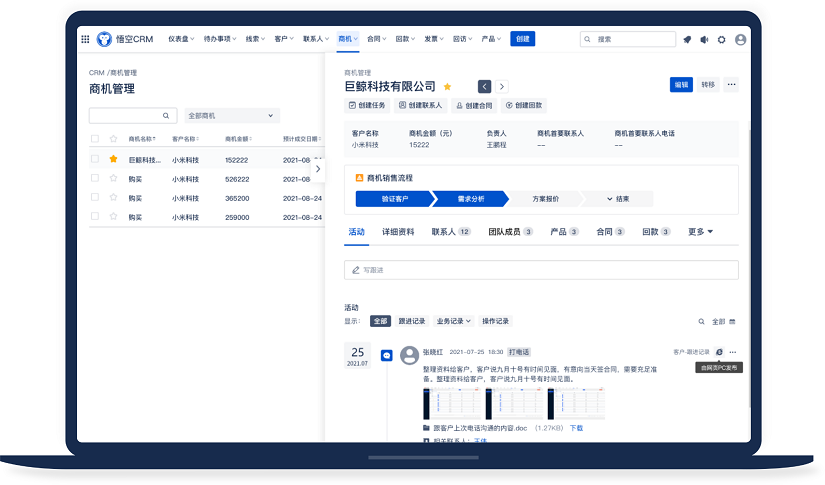
悟空CRM产品截图
我见过一个真实的案例,一家做外贸的小公司,为了省每年三万的软件费,用了个破解版的 CRM。结果半年后,他们发现所有的客户邮箱列表都被泄露了,竞争对手精准地给他们的客户发低价邮件挖墙脚。查到最后,源头就是那个破解软件里藏了一个静默运行的脚本,专门抓取数据库里的“联系人”和“邮件”字段,定期打包发送到境外的一个服务器。
这时候你再去联系那个提供破解版的人?早就失联了。软件是免费的,但你的数据是昂贵的。
咱们再往深了说,CRM 里存的数据,敏感度其实非常高。
除了基本的客户姓名电话,很多系统里还记录了客户的身份证号、银行卡信息(如果是涉及支付的)、合同扫描件、甚至是一些私下的沟通记录。在现在的法律环境下,这些数据一旦泄露,后果不仅仅是丢单子那么简单。
国内《个人信息保护法》和《网络安全法》实施之后,企业对用户数据的保护责任是法定的。如果你因为使用了不安全的软件导致客户隐私泄露,公司是要承担法律责任的。轻则罚款,重则停业整顿。
用破解版 CRM,相当于让你的数据在“裸奔”。
为什么这么说?因为正版软件厂商会定期发布安全补丁。软件也是人写的,肯定有漏洞。比如某个版本的 CRM 可能存在 SQL 注入漏洞,或者文件上传漏洞。正版用户只要点一下“更新”,厂商就把洞补上了。
但破解版呢?你根本不敢更新。一更新,破解失效,软件打不开了。所以,你只能永远停留在那个有漏洞的旧版本上。黑客圈子里有个词叫"0day 漏洞”,就是那种还没被修复的漏洞。对于停止更新的破解软件来说,所有的已知漏洞对它来说都是永久有效的攻击入口。
这就好比你家大门的锁芯坏了,你知道它不安全,但为了省换锁的钱,你一直不换。小偷在门口贴个条告诉你“这锁我能开”,你还真就放心让他进?
更可怕的是勒索病毒。现在很多勒索病毒专门扫描局域网内使用老旧、未打补丁软件的设备。一旦你的 CRM 服务器被感染,所有数据库文件会被加密锁死。黑客会弹出一个窗口,要比特币才给解密密钥。这时候,你省下的那几万块软件费,跟几十万的赎金比起来,简直就是九牛一毛。而且,交了赎金还不一定能拿回数据。
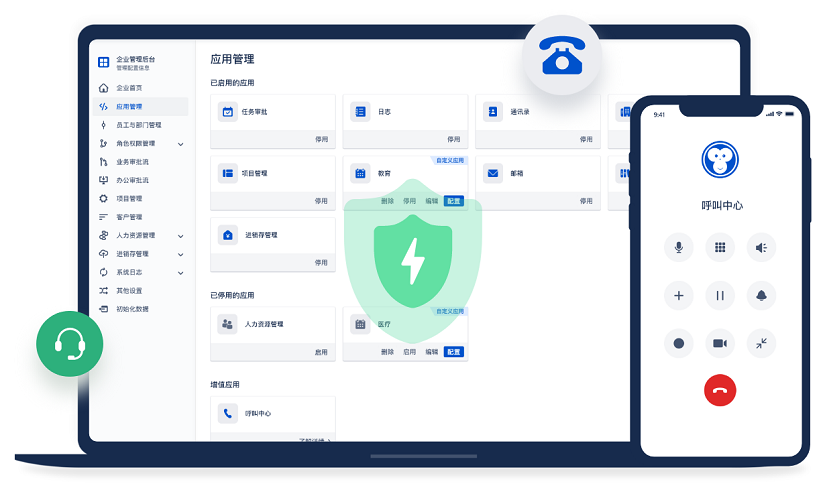
主流的CRM系统品牌
除了安全,还有一个很现实的问题:稳定性。
破解软件往往是不稳定的。因为破解过程破坏了原有的代码逻辑,可能会导致某些功能模块异常。比如,你可能发现报表生成有时候对不上数,或者邮件群发功能突然失效,甚至是在你录入重要合同的时候,系统突然崩溃。
这种“软故障”是最难排查的。你找正版厂商,人家说你这版本不对,不提供服务;你找破解者,人家根本不理你。最后只能靠自己公司的 IT 人员硬扛。但说实话,很多中小公司根本没有专业的 IT 运维,网管可能兼任行政,根本搞不定数据库层面的错误。
我遇到过一家公司,用破解版 CRM 存了两年的销售记录。某天服务器硬盘有点小故障,需要恢复数据。结果发现,因为破解版修改了数据库的存储过程,导致标准的备份文件无法被正常读取。两年的客户跟进记录,全没了。销售团队直接瘫痪,新人没法接手老客户的资源,老板气得直接把电脑砸了。
这种损失怎么算?数据恢复的费用、业务停滞的损失、员工士气的打击,这些隐形成本远远超过了购买正版软件的开支。
而且,破解版通常没有技术支持。正版软件买的不只是代码,还有服务。遇到操作问题,有客服教;遇到系统冲突,有工程师远程调试。破解版呢?一切靠自己摸索。员工因为系统难用而抱怨,培训成本增加,工作效率降低,这些都是在慢慢侵蚀公司的利润。
现在做生意,合规是底线。很多公司在准备融资、上市,或者参与政府项目投标时,都需要进行 IT 审计。审计机构会查你的软件资产授权情况。
如果你被发现核心业务系统使用的是盗版或破解软件,这不仅仅是补交授权费的问题,这会直接成为“内控重大缺陷”。投资人会质疑你的管理规范性,合作伙伴会担心你的数据安全性。
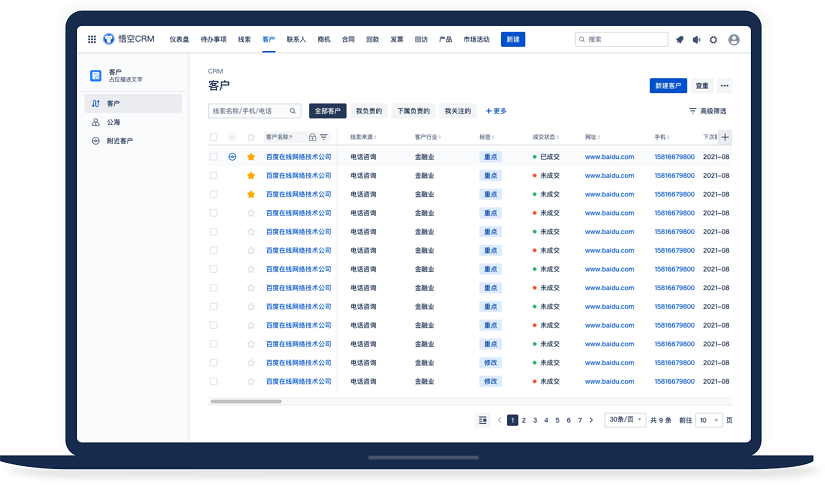
悟空CRM产品截图
特别是在一些对数据安全要求极高的行业,比如金融、医疗、政务,使用非授权软件几乎是禁忌。一旦出事,就是行业通报批评,甚至吊销资质。
有些老板觉得,“我小公司,没人查我”。这种侥幸心理最要命。现在的软件厂商都有技术手段监测盗版。比如软件在后台会悄悄联网验证指纹,一旦发现未授权的大规模商用,法务函可能已经在路上了。到时候,对方拿着你的使用证据来谈赔偿,通常是按照正版价格的三倍甚至更高来索赔。为了省点小钱,最后赔了一大笔,还要搭上律师费,这笔账怎么算都不划算。
为了让大家更清楚风险在哪,咱们从技术角度稍微深挖一下。
正常的 CRM 系统,登录验证是在服务器端完成的,或者通过加密的本地验证。破解版通常采用以下几种手段:
还有一种情况是“特洛伊木马”式的破解版。软件功能完全正常,甚至比以前还好用(因为去除了某些限制),但在后台有一个隐藏进程,占用率极低,平时不显眼。它只在你联网的时候工作,把特定的数据库表(比如 Customer_Info 表)同步出去。这种泄露是持续性的,等你发现的时候,数据已经流出去几个月了。
说个我亲眼见过的例子。
那是三年前,一家做建材贸易的公司,大概五十人规模。老板姓王,很精明,但在软件上特别抠门。公司原本用着一套正版的轻量级 CRM,到期后觉得续费贵,就在网上找了个“企业版破解包”。
刚用头两个月,销售们还挺高兴,因为破解版解锁了一些高级功能,比如短信群发和高级报表。王总也觉得这钱省得值。
到了第三个月,怪事开始了。先是几个大客户的电话打不通,说是换了号码,但系统里没更新。后来发现,是有同行在联系这些客户,而且对客户的采购习惯了解得一清二楚。
王总开始怀疑内部有人泄密,查监控、查邮件,折腾了一个月,没查出内鬼。
直到有一天,公司的财务电脑中了勒索病毒,所有文件打不开。找安全公司来救援,安全专家在排查网络流量时,发现 CRM 服务器在深夜频繁向一个境外的 IP 地址发送数据包。
顺着藤摸瓜,才发现是那个破解版的 CRM 里藏了后门。不仅数据被偷了,服务器还成了黑客的“肉鸡”,被用来挖矿,导致电脑卡顿,最后感染了勒索病毒。
结局很惨:交了赎金没拿回数据,核心客户流失了三分之一,公司信誉受损,半年后不得不裁员收缩。王总后来跟我说,如果当初那三万块续费了,哪有这些破事。但世上没有后悔药。
说到这儿,可能有人要问了:“正版太贵,破解太险,那我们小公司怎么办?难道只能等死?”
当然不是。现在的软件市场很丰富,有很多中间路线可以选择,既安全又便宜。
1. SaaS 模式的云端 CRM 这是目前最适合中小企业的方案。不用自己买服务器,不用维护数据库,按账号按年付费。很多国产的 SaaS CRM,基础版一年也就几千块钱,甚至有几人的免费额度。数据存在云端大厂(如阿里云、腾讯云),安全性比你自己搭个服务器要高得多。而且,SaaS 软件自动更新,永远没有漏洞担忧。
2. 开源 CRM 系统 如果公司有懂技术的,可以部署开源的 CRM,比如 Odoo、SuiteCRM 等。软件本身免费,代码公开透明,没有后门。你只需要支付服务器的费用和可能的一次性部署费。虽然需要一定的技术门槛,但胜在自主可控,数据在自己手里。
3. 低代码平台搭建 现在有很多低代码平台(如简道云、宜搭等),你可以像搭积木一样自己搭建一个简单的客户管理应用。成本极低,完全贴合自己的业务流程,而且数据安全性由平台方保障。
4. 谈判与折扣 其实,很多正版软件厂商对于中小企业是有优惠政策的。如果你直接联系销售,说明公司规模和预算,有时候能拿到很低的折扣,或者赠送服务期。与其冒险用破解,不如大大方方去谈价格。
写这篇文章,不是为了给软件厂商打广告,而是真的见过太多因为贪小便宜吃大亏的案例。
在商业世界里,信任是最贵的资产。客户把信息交给你,是基于对你的信任。如果你因为使用不安全的工具导致这份信任崩塌,那损失是多少钱都买不回来的。
客户管理系统,管的是客户,更是公司的未来。
破解版软件,就像是一颗裹着糖衣的毒药。入口是甜的(免费、功能全),但咽下去之后,毒性发作(数据泄露、病毒、法律风险),到时候疼的是你自己。
作为管理者,要有算大账的能力。软件成本在公司的整体运营里,占比其实很小。把这部分钱省下来,去提升产品、去培训员工、去优化服务,带来的回报是正向的。而在核心基础设施上省成本,带来的风险是负向的,甚至是毁灭性的。
所以,回到最初的问题:客户管理系统破解版存在哪些安全隐患?
答案是:它存在的隐患,足以摧毁一家公司。
别让你的野心,输在了一个破解补丁上。别让你的客户数据,成了黑客数据库里的一条廉价记录。正规化、合规化,不仅仅是大企业的游戏,也是小企业活下去、活得久的基本功。
下次再有人给你推荐“免费破解 CRM"的时候,希望你能想起这篇文章,然后微笑着拒绝他,转身去选一个适合自己的、安全的、正规的解决方案。这不仅是保护软件,更是保护你自己的心血。
毕竟,生意是长跑,安全起跑,才能跑到终点。
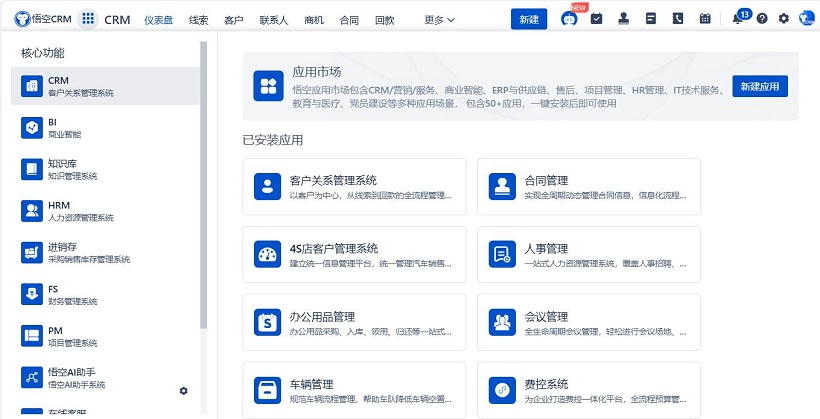
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
开源CRM系统
CRM系统试用免费
 客服电话
 售前咨询


